
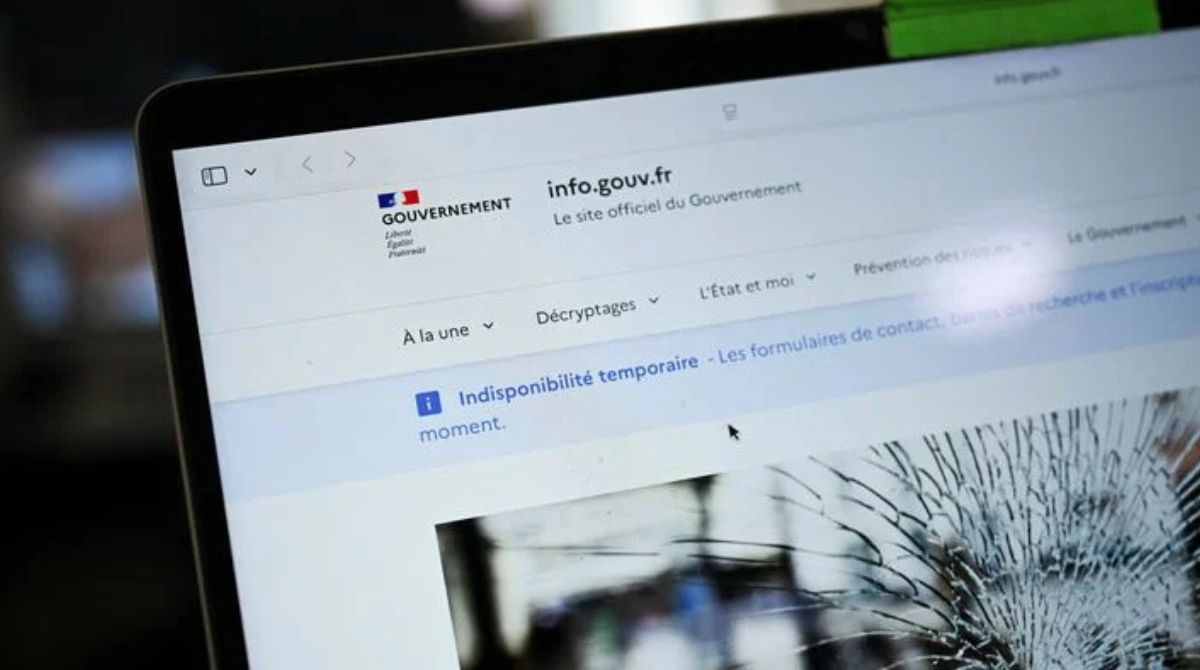

Una vasta emergenza informatica sta coinvolgendo Internet a livello mondiale, provocando l’oscuramento temporaneo di numerosi siti istituzionali, piattaforme digitali e servizi pubblici. Dalla Germania alla Francia, dai Paesi Bassi alla Finlandia, governi e organizzazioni hanno deciso di sospendere l’accesso a parte dei propri sistemi per proteggerli da possibili attacchi hacker. All’origine dell’allarme ci sono due gravissime vulnerabilità di PHP, uno dei linguaggi di programmazione più utilizzati al mondo, che potrebbero consentire ai criminali informatici di prendere il controllo dei server senza conoscere alcuna password.
L’emergenza è esplosa mercoledì 21 ottobre e prosegue nelle prime ore di giovedì 22, mentre i tecnici sono impegnati nell’installazione degli aggiornamenti di sicurezza. Le falle, identificate con il nome PHP2Shell, hanno ricevuto un punteggio di gravità di 9,2 su 10. La loro pericolosità deriva dalla possibilità di eseguire codice informatico a distanza, accedendo ai sistemi vulnerabili senza autenticazione. Secondo Reuters, diversi operatori della sicurezza informatica hanno già individuato tentativi di sfruttare queste debolezze.
Dalla Francia alla Germania, i siti istituzionali finiscono offline
Le conseguenze sono state immediate. In Germania, il fornitore informatico federale ITZBund ha disattivato diversi siti governativi. In Francia, il ministero dell’Interno ha disposto la manutenzione preventiva dei propri portali, compresi quelli delle prefetture. Nei Paesi Bassi, la sospensione ha interessato il portale governativo Overheid.nl, il porto di Rotterdam, la federazione calcistica nazionale, i siti dei principali partiti politici e numerose strutture ospedaliere. Anche il Centro nazionale per la cybersicurezza olandese ha deciso di oscurare temporaneamente il proprio sito.
In Finlandia, il gestore dei servizi informatici statali Valtori ha sospeso l’accesso ai portali pubblici, precisando che si trattava di una misura precauzionale e non della conseguenza di una violazione accertata. Provvedimenti analoghi sono stati adottati in Belgio e nella Repubblica Ceca. La crisi ha coinvolto anche alcune grandi piattaforme digitali: Wikimedia, l’organizzazione che gestisce Wikipedia, ha disattivato alcuni sistemi in attesa degli aggiornamenti, mentre Internet Archive ha comunicato di essere rimasto temporaneamente offline per affrontare il problema.
L’allarme riguarda anche l’Italia. Il consorzio GARR, responsabile della rete nazionale della ricerca e dell’istruzione, ha annunciato di aver isolato e disattivato alcuni servizi per impedire eventuali accessi malevoli. L’organizzazione ha spiegato che la decisione è stata presa in via precauzionale, seguendo le indicazioni internazionali, e che i tecnici stanno applicando le correzioni necessarie per ripristinare progressivamente le attività.
Le falle scoperte con l’intelligenza artificiale e il rischio per milioni di siti
Uno degli aspetti più significativi della vicenda riguarda il ruolo dell’intelligenza artificiale. Le due vulnerabilità, rimaste nascoste nel codice di PHP per oltre un decennio, sono state individuate con l’aiuto di sistemi avanzati di IA. Le società di cybersicurezza Calif e Wiz hanno riferito di aver utilizzato strumenti di intelligenza artificiale per identificare le falle. Wiz ha impiegato, tra gli altri, Gemini 4 Argon di Google e GPT-5.6 Sol di OpenAI. Tecnologie capaci di analizzare enormi quantità di codice e individuare debolezze difficilissime da riconoscere attraverso le tradizionali verifiche umane.
Ma la stessa tecnologia rappresenta anche un possibile acceleratore degli attacchi. Gli esperti temono che gli hacker possano utilizzare l’IA per analizzare rapidamente le vulnerabilità e automatizzare le intrusioni prima che tutti i sistemi siano aggiornati. Cloudflare ha confermato di aver osservato i primi attacchi e di aver rafforzato le proprie protezioni. Amazon ha inoltre riferito di aver rilevato un tentativo di sfruttamento delle falle già il 17 ottobre, quattro giorni prima della divulgazione pubblica. Non è però stato accertato che quel tentativo sarebbe riuscito a compromettere un sito reale.
La portata del problema dipende dalla diffusione di PHP, utilizzato da circa il 75% dei siti web per i quali è possibile identificare il linguaggio di programmazione lato server. Su questa tecnologia si basano piattaforme diffusissime come WordPress, Drupal, Joomla e Magento, utilizzate da giornali online, aziende, amministrazioni pubbliche e servizi commerciali. La presenza di PHP, tuttavia, non significa automaticamente che un sito sia stato violato: il pericolo riguarda soprattutto i sistemi che non hanno ancora installato le correzioni di sicurezza.
Gli sviluppatori di PHP hanno pubblicato il 21 ottobre gli aggiornamenti necessari, invitando gli amministratori ad applicarli immediatamente. Le autorità europee di cybersicurezza hanno raccomandato di isolare temporaneamente i sistemi vulnerabili quando non sia possibile intervenire subito. Per i normali utenti non è necessario aggiornare computer o smartphone: le correzioni devono essere effettuate sui server che ospitano i siti.
Non si tratta dunque di un blackout generale di Internet, ma di un’emergenza di sicurezza che ha spinto numerose organizzazioni a spegnere volontariamente i propri servizi per evitare conseguenze più gravi. La vera incognita riguarda il numero di sistemi ancora vulnerabili e la rapidità con cui gli hacker potrebbero sfruttarli. L’intelligenza artificiale, protagonista della scoperta, è diventata così anche uno dei fattori che rendono particolarmente delicata la corsa internazionale alla protezione del web.