
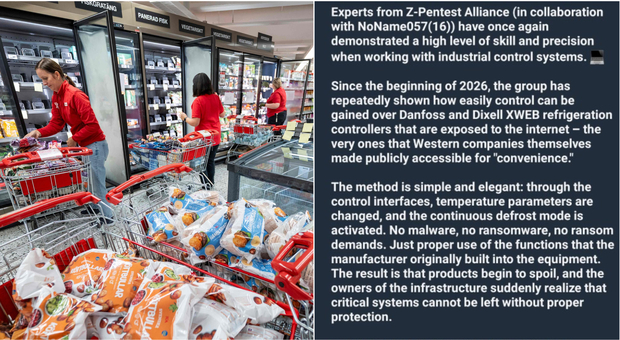

Una gravissima offensiva hacker su scala continentale ha colpito al cuore impianti industriali e catene di stoccaggio,finendo per travolgere anche l’Italia. A firmare il clamoroso sabotaggio sono stati due noti collettivi della galassia filorussa, Noname057(16) e Z-Pentest, che hanno rivendicato le operazioni in un video trasmesso attraverso i propri canali social ufficiali. La comunicazione diffusa dal duo e rilanciata dall’informazione pubblica evidenzia la facilità con cui è stato sferrato l’assalto: «Noi, Noname057(16), in collaborazione con Z-Pentest, stiamo infliggendo un colpo devastante alle apparecchiature Danfoss e Dixel Web. Non c’è stato bisogno di alcun malware. Abbiamo semplicemente sfruttato i sistemi integrati. La nostra portata si estende a sistemi di approvvigionamento idrico, centrali elettriche, impianti industriali e siti di stoccaggio alimentare».
I corsari del web hanno accompagnato la rivendicazione con un duro messaggio di sfida geopolitica e di derisione verso le vulnerabilità dell’Occidente: «Incidenti simili hanno colpito centinaia di località in tutta Europa, eppure non hanno imparato dai loro errori. Ancora una volta abbiamo dimostrato il vero costo della maturità digitale occidentale. Quindi tenete d’occhio le nostre azioni sulla scena globale».
Chi sono gli hacker filorussi e l’Operazione Eastwood
La portata dell’attacco mette in evidenza la pericolosità delle due sigle, classificate dagli analisti di cybersicurezza come organizzazioni di “hacktivismo” intente a colpire infrastrutture strategiche, istituzioni e aziende nei Paesi impegnati nel sostegno all’Ucraina. In particolare, il gruppo NoName057(16) risulta attivo sin dal marzo 2022 e sfrutta la piattaforma “DDosia Project” su Telegram per arruolare sostenitori: un meccanismo ben collaudato che distribuisce ricompense in criptovalute a chiunque metta a disposizione la memoria dei propri dispositivi per saturare i server nemici.
La collaborazione con il gruppo Z-Pentest segna un salto di qualità nell’incisività delle campagne d’aggressione cibernetica. Entrambi i collettivi sono da tempo nel mirino delle autorità giudiziarie internazionali e della nostra Polizia Postale, che ha promosso la complessa Operazione Eastwood per risalire alle infrastrutture server utilizzate per i sabotaggi e congelare i flussi finanziari clandestini diretti alle cellule informatiche.