
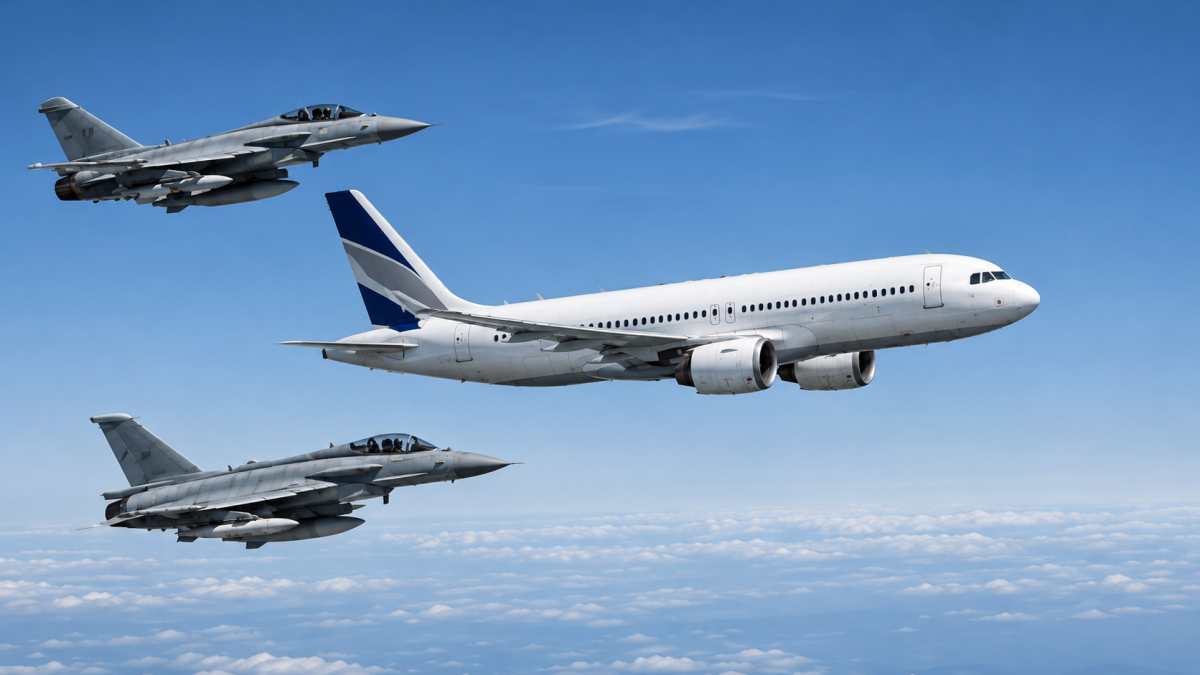

Una raffica di falsi allarmi bomba ha colpito decine di voli e diversi aeroporti europei, provocando evacuazioni, dirottamenti, atterraggi non programmati e l’intervento di caccia militari. Le agenzie di intelligence e sicurezza del continente hanno avviato un’indagine congiunta per risalire all’origine delle minacce e verificare l’eventuale esistenza di una regia coordinata.
Secondo quanto riferito dal Financial Times, alcuni funzionari dell’intelligence europea considerano al momento la pista russa come quella più plausibile, sulla base delle modalità operative, dei precedenti e dei primi elementi raccolti. Non esistono però ancora prove sufficienti per attribuire la campagna a Mosca o dimostrare il coinvolgimento diretto dei servizi segreti russi.

L’indagine congiunta dei servizi europei
Le autorità dei Paesi coinvolti stanno confrontando gli indirizzi utilizzati, gli orari di invio, i contenuti delle email e le informazioni sui voli indicate nei messaggi. L’obiettivo è comprendere se le minacce siano partite da una sola rete oppure se alcuni episodi siano stati provocati da emulatori entrati in azione dopo i primi allarmi.
Una delle ipotesi di lavoro è che dietro i messaggi possano esserci attivisti filorussi o gruppi di hacker vicini al Cremlino, impegnati in un’operazione destinata a creare disordine e mettere sotto pressione le infrastrutture civili europee. Resta aperta anche la possibilità che le minacce siano opera di soggetti indipendenti, estremisti o semplici emulatori.
L’attribuzione di un’operazione informatica o di una campagna di minacce richiede verifiche complesse. Individuare il server dal quale è partita un’email, infatti, non significa necessariamente identificare l’autore materiale o il mandante. Gli investigatori devono ricostruire la creazione degli account, l’utilizzo di eventuali reti protette e la presenza di intermediari impiegati per rendere più difficile risalire ai responsabili.
Decine di voli coinvolti in almeno 16 Paesi
Dall’inizio della settimana almeno 35 voli diretti verso città europee hanno ricevuto minacce, con una forte escalation concentrata nella giornata di giovedì. Secondo i dati disponibili, gli episodi hanno coinvolto direttamente o indirettamente almeno 16 Paesi.
Nessun ordigno è stato trovato sugli aerei controllati e tutti i voli interessati sono atterrati senza conseguenze per passeggeri ed equipaggi. Le autorità, tuttavia, non possono ignorare avvertimenti di questo tipo, soprattutto quando contengono indicazioni precise su numero del volo, compagnia, rotta e orario previsto di arrivo.
In alcuni casi i piloti hanno ricevuto l’ordine di modificare la rotta o atterrare in aeroporti diversi da quelli programmati. Diversi velivoli sono stati scortati da caccia militari e successivamente sottoposti alle verifiche degli artificieri. Anche quando si rivela infondata, una minaccia può provocare ritardi, cancellazioni, costi elevati e la mobilitazione di un imponente apparato di sicurezza.
Gli allarmi negli aeroporti italiani
L’ondata ha riguardato anche Roma Fiumicino e Milano Malpensa. Alcune email sono state inviate a compagnie aeree, gestori aeroportuali e società che forniscono servizi negli scali, indicando la presunta presenza di esplosivi su voli in arrivo.
Un messaggio inviato agli operatori italiani sosteneva che alcuni ordigni fossero stati collocati su aerei provenienti da Helsinki e Dublino e che sarebbero esplosi entro un’ora. Altri avvertimenti hanno interessato collegamenti in arrivo a Milano da Salonicco e Porto.
Le verifiche non hanno portato al ritrovamento di esplosivi. Le procedure di emergenza hanno però coinvolto anche l’Aeronautica militare italiana, chiamata in alcuni casi ad accompagnare i velivoli fino all’atterraggio. Un volo Wizz Air diretto da Praga a Roma è stato invece dirottato a Venezia per consentire i controlli di sicurezza.
Le email firmate con il nome di un gruppo russo
Alcune delle minacce indirizzate agli aeroporti italiani sarebbero state firmate da presunti “combattenti del Male State”, un movimento russo di estrema destra, ultranazionalista e antifemminista vietato dalle autorità di Mosca.
Il nome utilizzato nei messaggi non costituisce però una prova dell’origine russa dell’operazione. Qualsiasi soggetto potrebbe infatti rivendicare falsamente l’appartenenza al gruppo per depistare le indagini o aumentare l’effetto mediatico delle minacce.
Il fondatore del movimento ha negato qualsiasi coinvolgimento, sostenendo che l’organizzazione non sarebbe più attiva. Anche questo elemento viene ora esaminato dalle autorità, insieme alle caratteristiche tecniche dei messaggi e alle eventuali analogie con precedenti campagne di intimidazione.
Minacce anche contro televisioni europee
La campagna si è allargata anche al settore dell’informazione. La televisione pubblica irlandese RTÉ e l’emittente bulgara Nova TV hanno ricevuto email firmate da un presunto “Mikhail Andropov”. I messaggi, presentati come un avvertimento rivolto all’Occidente, annunciavano ulteriori attacchi contro i sistemi di trasporto europei.
La sede di RTÉ è stata temporaneamente evacuata, mentre anche la britannica Sky ha riferito di aver ricevuto una minaccia alla sicurezza. Non è stato ancora accertato se queste email provengano dalla stessa fonte responsabile degli allarmi che hanno coinvolto gli aerei.
L’estensione delle minacce a televisioni e infrastrutture civili rafforza, secondo alcuni analisti, l’ipotesi di una campagna pensata per ottenere la massima visibilità e diffondere insicurezza. Il danno prodotto non dipende dalla presenza reale di esplosivi: è sufficiente inviare un messaggio sufficientemente dettagliato per costringere le autorità ad attivare procedure costose e invasive.
Il sospetto di una guerra psicologica
Il ministro degli Esteri spagnolo José Manuel Albares ha parlato della possibilità di una “aggressione ibrida” e di una forma di guerra psicologica. Secondo Albares, la successione di episodi caratterizzati dalle stesse modalità rende difficile considerarli una semplice coincidenza.
Le operazioni ibride puntano a colpire un Paese senza ricorrere a un attacco militare convenzionale. Possono comprendere sabotaggi, campagne di disinformazione, attacchi informatici, interferenze nelle comunicazioni e minacce contro infrastrutture pubbliche. Sono azioni relativamente economiche, facilmente negabili e capaci di produrre conseguenze molto superiori alle risorse impiegate.
Negli ultimi anni diversi governi europei hanno accusato Mosca di avere sostenuto attività clandestine contro reti energetiche, strutture industriali, aeroporti e installazioni legate agli aiuti militari all’Ucraina. La Russia ha sempre respinto queste accuse.
Nessuna prova definitiva contro Mosca
Nonostante i sospetti raccolti dal Financial Times, nessun governo europeo ha finora attribuito ufficialmente gli allarmi bomba alla Russia. Le autorità mantengono una linea prudente, anche perché una falsa firma o un riferimento a un gruppo russo potrebbero essere stati inseriti deliberatamente per orientare le indagini nella direzione sbagliata.
La Commissione europea ha annunciato una riunione tra esperti di sicurezza e aviazione per valutare una risposta coordinata. Le compagnie aeree temono soprattutto la possibile proliferazione di minacce imitative, capaci di prolungare i disagi anche dopo l’individuazione degli autori della prima campagna.
La pista russa rimane dunque una delle principali ipotesi investigative, sostenuta dalla natura coordinata degli episodi e dal più ampio contesto di tensione tra Mosca e l’Europa. Fino alla raccolta di elementi tecnici verificabili, tuttavia, resta un sospetto e non una responsabilità accertata.