

Un clic simultaneo nel buio digitale può paralizzare un intero Paese in pochi istanti, trasformando una mattina qualunque in un caos fatto di sirene, evacuazioni improvvise e migliaia di famiglie col fiato sospeso. Quando la rete diventa un labirinto di false piste, sigle inquietanti e identità rubate oltreoceano, la sfida per chi indaga si gioca sul filo invisibile che collega un monitor remoto alle strade delle nostre città. Tra messaggi criptici, cooperazioni investigative che attraversano l’Atlantico e un colossale depistaggio informatico, emerge una svolta investigativa sorprendente che riscrive la caccia ai responsabili di un’ondata di panico senza precedenti.
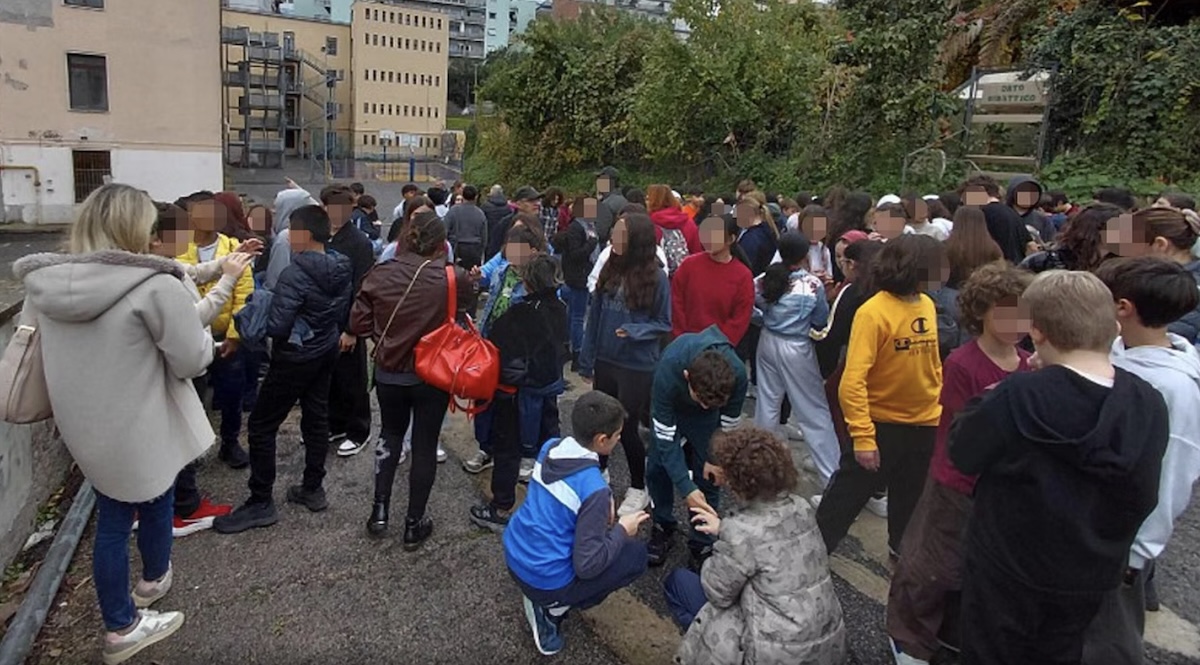
Una rete investigativa estesa su scala globale ha permesso di fare luce su un tassello cruciale dietro gli allarmi bombarecapitati via email nelle giornate dell’11, 12 e 16 novembre a oltre 10.000 istituti scolastici italiani, inclusi numerosi plessi della provincia di Napoli, provocando l’evacuazione immediata di più di 300 scuole. Coordinando i Centri operativi distribuiti su tutto il territorio nazionale e attivando i canali di collaborazione internazionale, il Servizio Polizia postale e per la sicurezza cibernetica è riuscito a risalire all’utilizzatore originario dello pseudonimo “Mikhail Andropov”, firma comparsa in calce alla quasi totalità dei messaggi minatori.
Dietro quella sigla si celava un soggetto che si autodefiniva leader del cosiddetto “Vilayat del Misoginistan”, una formula ibrida carica di richiami inquietanti: “Andropov”, nome dell’ex capo del KGB; “Vilayat”, termine della nomenclatura jihadista legato al controllo armato di un territorio; e “Misoginistan”, espressione riconducibile alla sottocultura radicale misogina russa dello “Stato Maschile”. La svolta è maturata grazie al lavoro del Centro Operativo per la Sicurezza Cibernetica di Napoli, coordinato dalla Procura della Repubblica di Napoli, che ha analizzato una PEC inviata anche all’Ambasciata italiana a Washington D.C.: nel testo un uomo identificatosi come G. B., residente negli Stati Uniti, denunciava il furto e l’uso illecito della propria identità digitale, spiegando di adottare online il nickname “Mikhail Andropov” per ragioni di sicurezza personale e di essere stato contattato sui social network da diversi giovani italiani allarmati dalle minacce alle scuole, dichiarandosi totalmente estraneo alla vicenda.
La pista in Arizona, l’intervento dell’F.B.I. e la caccia ai veri responsabili
Gli elementi raccolti dagli investigatori partenopei hanno consentito al Servizio Polizia Postale e per la Sicurezza Cibernetica di localizzare con precisione il mittente della comunicazione a Phoenix, in Arizona (USA), grazie anche allo scambio operativo garantito dallo S.C.I.P., il Servizio per la Cooperazione Internazionale di Polizia della Direzione Centrale della Polizia Criminale del Ministero dell’Interno.
Ascoltato direttamente dagli agenti dell’F.B.I. insieme al personale del Servizio di Cooperazione Internazionale di Polizia, G.B. ha confermato di aver spedito l’e-mail all’Ambasciata italiana a Washington e al C.O.S.C. di Napoli e di utilizzare abitualmente in rete lo pseudonimo “Mikhail Andropov”. Gli accertamenti condotti dall’F.B.I. hanno però smentito in modo categorico qualsiasi suo coinvolgimento nell’invio massivo delle email minatorie agli istituti italiani,confermando il furto d’identità digitale. Le indagini proseguono ora senza sosta sotto il coordinamento dell’Autorità Giudiziaria competente per smascherare i reali autori della campagna di intimidazione, tracciare la reale origine dei flussi telematici e verificare ogni possibile connessione internazionale.