

Un presunto attacco informatico ha colpito i sistemi legati ai servizi digitali di Poste Italiane, con la pubblicazione online di un archivio contenente informazioni riservate riconducibili a migliaia di utenti. L’episodio è emerso a seguito di una segnalazione comparsa martedì 17 novembre su una piazza digitale clandestina, dove un soggetto noto con lo pseudonimo flex22 ha rivendicato la sottrazione del materiale. Già nella giornata di mercoledì 18 novembre tra gli operatori del settore avevano iniziato a rincorrersi indiscrezioni prive di riscontri formali, finché alcuni specialisti non sono riusciti a individuare il messaggio e a recuperare il pacchetto di file reso disponibile.
Leggi anche: “Non solo supermercati!”. Hacker senza scrupoli: colpiti anche loro
L’analisi tecnica sul materiale PosteCert e PosteID
L’esame tecnico del materiale, condotto con il supporto di uno specialista di sicurezza informatica, ha permesso di stimare una mole complessiva di circa 1 gigabyte. All’interno figurano documenti amministrativi, accordi sottoscritti e schede anagrafiche riferite a oltre 1.500 persone. Il perimetro dichiarato della compromissione tocca gli strumenti di firma digitale remota associati a PosteCert e PosteID, sistemi impiegati quotidianamente per l’autenticazione online e la validazione elettronica di atti.
Interpellata da Fanpage.it, l’azienda ha ammesso l’esistenza della violazione dei dati, ridimensionandone però l’impatto complessivo rispetto all’ampia platea nazionale servita dal gruppo. Secondo quanto riferito, l’incidente ha interessato una porzione circoscritta della clientela, mentre non risulterebbero esposti elementi critici come chiavi d’accesso o strumenti di pagamento.
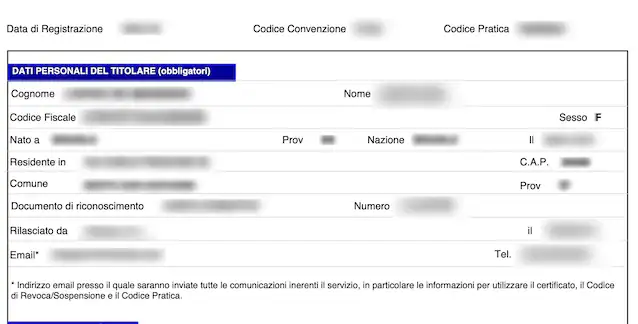
Il contenuto dell’archivio tra Postecert Firma Digitale e anagrafiche
L’analisi dettagliata dei file trafugati evidenzia come il nucleo più voluminoso sia costituito da 2.158 documenti collegati a Postecert Firma Digitale, lo strumento che consente di attribuire piena validità legale ai documenti elettronici al pari della sottoscrizione autografa. Per ciascuno di questi contratti compaiono generalità complete, domicilio, recapito di posta elettronica e utenza telefonica personale.
Accanto a questi atti si collocano ulteriori elenchi legati alle procedure di registrazione ai servizi digitali e un prospetto anagrafico relativo a 1.561 clienti, anch’esso completo dei principali riferimenti identificativi. Sul fronte della sicurezza informatica, la verifica svolta sul pacchetto diffuso ha escluso la presenza di password, codici di accesso o dati bancari utilizzabili per operare su conti correnti o carte Postepay.
I nodi aperti su flex22 e sulle falle
Restano tuttavia aperte diverse questioni centrali per comprendere appieno la gravità dell’accaduto. Non è ancora noto attraverso quale modalità flex22 sia riuscito a penetrare o a estrarre i file, e finché gli accertamenti non chiariranno la dinamica esatta non è possibile escludere che una eventuale vulnerabilità risulti tuttora sfruttabile. Inoltre, viene valutata l’ipotesi che quanto caricato in rete rappresenti soltanto una frazione del materiale complessivamente sottratto.
Le verifiche in corso e la posizione ufficiale di Poste Italiane
Nel commentare l’episodio a Fanpage.it, l’azienda ha richiamato alla prudenza nella lettura della vicenda, ribadendo che gli approfondimenti tecnici sono tuttora in corso per stabilire ogni dettaglio dell’accaduto. Un portavoce ha precisato che le prime valutazioni indicano un perimetro limitato in termini di persone coinvolte e l’assenza di compromissione per i profili più delicati del rapporto con la clientela.
L’attenzione resta ora rivolta agli esiti degli accertamenti interni e alle eventuali ulteriori mosse sul fronte della sicurezza informatica, mentre gli addetti ai lavori monitorano l’evoluzione del caso per verificare se emergano nuovi elementi sul canale di intrusione o sull’effettiva estensione dell’archivio sottratto.