
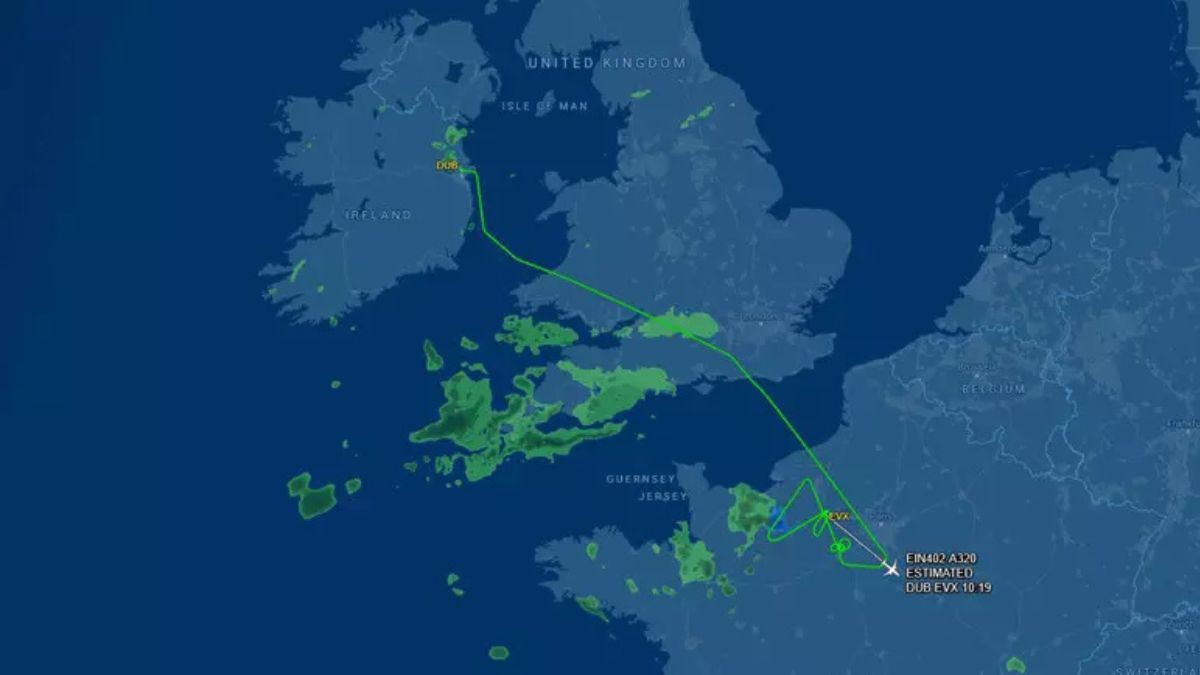

Tre allarmi bomba in poche ore, tre aerei coinvolti e i cieli d’Europa ancora una volta in stato di emergenza. È accaduto questa mattina, nell’ennesima giornata di tensione per il traffico aereo internazionale. Due minacce hanno riguardato altrettanti voli diretti a Roma Fiumicino, provenienti da Dublino e Helsinki. La terza ha coinvolto un aereo partito da Milano Malpensa e diretto a Varsavia. Sono scattati i protocolli di sicurezza, si sono alzati in volo i caccia militari e due velivoli sono stati costretti a cambiare destinazione. Una sequenza che si aggiunge agli episodi dei giorni precedenti e alimenta un interrogativo sempre più inquietante: chi sta seminando il panico nei cieli europei e perché?
Leggi anche: Triplo allarme bomba sugli aerei: coinvolti due voli diretti a Roma e uno partito da Malpensa
Il primo caso ha riguardato un Airbus A320 della Aer Lingus, partito da Dublino e diretto a Roma, costretto ad atterrare nella base militare francese di Évreux, in Normandia, con 151 passeggeri e sei membri dell’equipaggio. Il secondo allarme è scattato su un volo Finnair proveniente da Helsinki, regolarmente atterrato a Fiumicino intorno alle 9.30, scortato dai caccia dell’Aeronautica militare e sottoposto ai controlli degli artificieri. Il terzo episodio ha interessato un Wizz Air decollato da Malpensa e diretto a Varsavia, deviato sull’aeroporto di Vienna dopo una minaccia ricevuta durante il volo. Tre episodi distinti, concentrati nella stessa mattinata, che si inseriscono in una più ampia ondata di segnalazioni sospette in Europa.
Dalla Polonia alla Bulgaria, la sequenza che preoccupa le intelligence europee
La mappa degli episodi del 5 novembre rende ancora più evidente la dimensione internazionale dell’emergenza. In Bulgaria, secondo la televisione pubblica BNT, tre Ryanair sono stati interessati da allarmi: due aerei provenienti da Copenaghen e Madrid sono atterrati a Sofia, mentre quello partito da Londra Stansted è stato deviato verso Plovdiv. Anche un volo LOT proveniente da Varsavia e diretto a Bruxelles è stato segnalato alle autorità aeroportuali belghe. Una successione di episodi che coinvolge compagnie, aeroporti e Paesi differenti, senza un obiettivo geografico immediatamente riconoscibile.
La nuova ondata segue quanto accaduto martedì 3 novembre, quando sette aerei erano stati interessati da minacce di attentati. Due Ryanair, provenienti da Lisbona e Dublino, erano arrivati a Roma Fiumicino dopo che una mail anonima aveva annunciato la presenza di esplosivi. Il volo da Dublino era stato scortato da due Eurofighter italiani. In Polonia, un LOT partito da Londra Heathrow era stato deviato sull’aeroporto di Varsavia-Modlin, temporaneamente chiuso per consentire le verifiche, mentre un SAS da Copenaghen era stato controllato nello scalo Chopin. Altri allarmi avevano interessato un Ryanair da Manchester a Murcia e due aerei diretti a Sofia, partiti da Bergamo e Dublino. Il giorno precedente, un Wizz Air da Londra Luton era stato costretto ad atterrare a Budapest sotto scorta militare ungherese. Tutti questi episodi si erano conclusi senza il ritrovamento di ordigni.
Ma c’è un elemento ulteriore che gli investigatori non possono ignorare. Nelle stesse giornate, in Italia, circa 280 scuole avevano ricevuto messaggi elettronici che annunciavano la presenza di bombe, provocando evacuazioni e interventi delle forze dell’ordine. Il Corriere della Sera ha riferito di comunicazioni attribuite a identità apparentemente molto diverse: un falso riferimento al ministero dell’Istruzione egiziano, sedicenti militanti di una località russa e persino una rivendicazione che richiamava il Corpo delle Guardie della rivoluzione islamica iraniana, relativa a un’altra minaccia aerea. L’aspetto interessante è proprio questa eterogeneità. Le firme contenute nelle comunicazioni non costituiscono prove sulla loro provenienza. Possono essere false identità, elementi deliberati di depistaggio oppure semplici tentativi di rendere più credibile la minaccia.
Il meccanismo è particolarmente insidioso perché sfrutta una caratteristica inevitabile della sicurezza aerea: nessuna minaccia specifica può essere ignorata senza una valutazione del rischio. Quando viene segnalata una possibile bomba, le autorità devono stabilire se proseguire il volo, farlo atterrare immediatamente oppure attivare ulteriori misure precauzionali. Entrano in gioco controllori del traffico, forze di polizia, specialisti antisabotaggio e, in determinate circostanze, l’aviazione militare. Un messaggio che non contiene alcuna minaccia reale può dunque produrre conseguenze operative e costi considerevoli. Il presunto aggressore non deve neppure avvicinarsi all’aeroporto: può tentare di provocare una crisi a distanza.
Il fenomeno assume un’altra dimensione se si considera il possibile obiettivo strategico. Chi volesse destabilizzare il trasporto aereo europeo potrebbe cercare non tanto di distruggere un velivolo, quanto di imporre continui stati di allerta, impegnare risorse di sicurezza, interrompere collegamenti e alimentare insicurezza nell’opinione pubblica. Un’eventuale campagna di questo genere avrebbe anche un secondo effetto: dopo molti falsi allarmi, la ripetizione delle minacce potrebbe favorire assuefazione e sfiducia. Si tratta di un rischio teorico, non della dimostrazione che esista già un piano organizzato, ma è una delle ragioni per cui la serie di episodi merita un’analisi che vada oltre la cronaca dei singoli atterraggi.
Allarmi bomba. la pista della guerra ibrida, i precedenti russi e l’ombra dell’Iran
Il primo interrogativo riguarda l’esistenza di una regia comune. Matthew Borie, responsabile dell’intelligence di Osprey Flight Solutions, società specializzata nell’analisi dei rischi per l’aviazione, ha indicato all’Associated Press tre possibili spiegazioni: una successione di imitatori, un unico soggetto o gruppo responsabile di più minacce, oppure operazioni riconducibili alla guerra ibrida di uno Stato o di suoi sostenitori. Secondo quanto riportato dal Financial Times, il numero e la concentrazione temporale degli episodi fanno considerare agli analisti l’ipotesi di un’azione coordinata. L’assenza di un bersaglio unico, inoltre, potrebbe essere coerente con l’intenzione di colpire il sistema dell’aviazione nel suo complesso. Sono valutazioni di esperti, non conclusioni investigative.
La pista russa è una di quelle che meritano attenzione, soprattutto per i precedenti documentati. Il 23 ottobre 2026, il gruppo investigativo Eurovision News Spotlight, che riunisce giornalisti e specialisti OSINT di emittenti pubbliche europee, ha pubblicato una mappatura delle operazioni ibride attribuite direttamente o indirettamente alla Russia da autorità e organismi di sicurezza. L’indagine, realizzata attraverso il lavoro di 17 organizzazioni giornalistiche, ha raccolto centinaia di episodi segnalati in 17 Paesi tra aprile e ottobre: sabotaggi, violazioni dello spazio aereo, provocazioni e impiego di intermediari reclutati per operazioni clandestine. La ricerca distingue i diversi livelli di attribuzione, senza presentare ogni incidente sospetto come un’operazione certamente russa. Soprattutto, non comprende gli allarmi bomba di novembre.
Esiste però un precedente molto più concreto, che riguarda proprio il settore aereo. Il 6 marzo 2026, Eurojust, l’agenzia dell’Unione europea per la cooperazione giudiziaria penale, ha reso noti i risultati di un’indagine internazionale su pacchi incendiari introdotti nella rete dei trasporti europei. Nel luglio 2024 un pacco aveva preso fuoco all’aeroporto tedesco di Lipsia poco prima di essere caricato su un aereo. Altri dispositivi avevano provocato incendi nel Regno Unito e in Polonia. L’inchiesta, condotta con il sostegno di Europol, aveva portato all’individuazione di 22 sospettati tra Lituania e Polonia. Secondo gli investigatori, i responsabili avrebbero operato per conto del servizio di intelligence militare russo, utilizzando intermediari reclutati attraverso servizi di messaggistica e remunerati anche in criptovalute.
È un precedente fondamentale per comprendere la natura del pericolo, ma anche per evitare conclusioni affrettate. Nel caso dei pacchi incendiari gli investigatori hanno ricostruito una rete operativa, trovato dispositivi materiali, individuato sospettati e collegamenti con una struttura di intelligence straniera. Negli allarmi bomba di questi giorni, almeno sulla base delle informazioni pubbliche disponibili, non è emersa una catena di prove paragonabile. Il precedente dimostra che la minaccia di sabotaggi contro la logistica e l’aviazione europea non è soltanto teorica. Non dimostra, invece, che gli autori delle attuali segnalazioni anonime siano gli stessi o rispondano ai medesimi mandanti.
Un secondo elemento arriva direttamente dai servizi britannici. Nel suo intervento pubblico del 13 ottobre, il direttore generale dell’MI5, Ken McCallum, ha definito la Russia il principale aggressore nel campo delle minacce statali contro il Regno Unito, accusandola di intensificare operazioni ibride al di sotto della soglia di uno scontro militare diretto con la NATO. Secondo McCallum, l’espulsione di numerosi funzionari russi dalle sedi diplomatiche occidentali ha spinto Mosca a fare maggiore affidamento su intermediari locali e reti criminali. Questa modalità consente a chi dirige un’operazione di mantenere una distanza dai suoi esecutori materiali, rendendo più difficile l’attribuzione immediata della responsabilità. Mosca respinge le accuse occidentali di attività ostili.
Ma fermarsi alla sola ipotesi russa sarebbe riduttivo. Lo stesso capo dell’MI5 ha lanciato un allarme sulle attività clandestine dell’Iran, accusato di utilizzare organizzazioni criminali per colpire oppositori del regime, interessi israeliani e altri obiettivi sul territorio britannico. Nel giugno 2026, una dichiarazione congiunta di 24 Paesi, tra cui Italia, Francia, Germania e Regno Unito, aveva condannato operazioni attribuite ai servizi iraniani e ai loro intermediari contro comunità ebraiche, dissidenti e interessi occidentali. Nel contesto della guerra con l’Iran, l’eventualità di operazioni intimidatorie in Europa rientra quindi nelle minacce già segnalate dalle intelligence. Anche Teheran respinge le accuse. Ma, ancora una volta, nessuna prova pubblica collega il governo iraniano alla recente ondata di allarmi sugli aerei.
Un particolare contribuisce ad alimentare gli interrogativi, senza però risolverli. Martedì 3 novembre una minaccia ha interessato anche la nave da crociera Crown Iris, gestita da una compagnia israeliana, mentre si trovava nel porto greco di Syros con oltre 1.500 persone tra passeggeri ed equipaggio. Le verifiche iniziali non hanno individuato oggetti sospetti. Un altro volo, proveniente da Tel Aviv e diretto a Vienna, era già stato deviato verso la Bulgaria in seguito a una segnalazione analoga. La presenza di obiettivi collegati a Israele potrebbe apparire significativa nel contesto internazionale, ma il quadro complessivo comprende soprattutto collegamenti europei ordinari, senza una caratteristica politica o nazionale condivisa. Sarebbe quindi improprio attribuire all’intera sequenza una matrice mediorientale sulla base di questi soli episodi.
C’è poi un’altra coincidenza temporale che attira l’attenzione degli apparati di sicurezza: gli attacchi informatici contro i sistemi di refrigerazione dei supermercati in diversi Paesi europei. Il ministro dell’Interno Matteo Piantedosi ha parlato, riferendosi specificamente a quegli attacchi, di una presumibile iniziativa coordinata su scala europea e caratterizzata da evidente ostilità. L’Agenzia per la cybersicurezza nazionale e la Polizia postale hanno avviato gli accertamenti, mentre a Palazzo Chigi si è svolto un vertice con i servizi di intelligence. Le autorità hanno comunque precisato che in Italia i danni informatici accertati erano limitati. La contemporaneità fra gli attacchi digitali, le minacce alle scuole e gli allarmi sui voli suggerisce una verifica incrociata, ma non autorizza a considerarli componenti di un’unica operazione.
È su questo terreno che l’intelligence open source può contribuire a individuare elementi utili, pur senza sostituirsi alle indagini giudiziarie. I tracciati pubblici dei voli, come quelli disponibili su Flightradar24, consentono di ricostruire deviazioni, percorsi e sequenze temporali. I comunicati delle compagnie e delle autorità aeroportuali permettono di confrontare le procedure adottate nei diversi Paesi. Ma per individuare eventuali responsabili servono soprattutto gli elementi tecnici delle comunicazioni: dati di trasmissione, contenuto integrale delle minacce, destinatari, orari di invio ed eventuali caratteristiche comuni. La somiglianza dei messaggi potrebbe segnalare una matrice condivisa; la loro diversità potrebbe indicare invece una pluralità di autori o un tentativo deliberato di confondere gli investigatori.
L’altro aspetto decisivo riguarda il coordinamento internazionale. Una minaccia può essere inviata a un operatore aeroportuale italiano e riguardare un aereo irlandese che sta attraversando lo spazio aereo francese; un secondo messaggio può arrivare a un ministero bulgaro e coinvolgere un volo partito da Londra. Nessuna singola autorità nazionale dispone necessariamente di tutti gli elementi per ricostruire l’intera sequenza. È dunque essenziale confrontare le informazioni raccolte dalle polizie, dalle unità antiterrorismo e dalle strutture di sicurezza aerea. In Italia, dopo gli episodi del 3 novembre, Polizia di frontiera e Polizia postale hanno avviato indagini sulle mail anonime, mentre le prime fonti investigative citate dall’ANSA non avevano ancora accertato collegamenti con i casi avvenuti negli altri Paesi.
Rimane infine una spiegazione meno sofisticata, che non può essere esclusa: quella di uno o più mitomani, eventualmente incoraggiati dalla risonanza mediatica delle prime segnalazioni. Philip Baum, esperto di sicurezza aerea e docente alla Coventry University, ha ricordato al Guardian che le false minacce non costituiscono un fenomeno nuovo e che spesso sono opera di individui intenzionati semplicemente a provocare disagi. Il punto, però, è che la concentrazione di episodi in così pochi giorni e su collegamenti internazionali differenti rende necessario verificare se si tratti davvero di comportamenti indipendenti. L’ipotesi dell’imitazione e quella dell’operazione organizzata restano entrambe aperte.
La vera emergenza europea, dunque, non consiste soltanto nel numero degli aerei costretti ad atterrare o a subire controlli straordinari. Consiste nella possibilità che qualcuno stia sperimentando una forma di pressione capace di trasformare semplici comunicazioni anonime in crisi di sicurezza internazionali. I precedenti documentati da Eurojust, le valutazioni pubbliche dell’MI5 e le indagini OSINT europee dimostrano che il continente è già esposto a campagne di sabotaggio e destabilizzazione. Non dimostrano che la stessa mano si nasconda dietro gli allarmi di questi giorni.
Dietro le minacce, per ora, non c’è un mandante identificato. C’è però un meccanismo preciso: provocare conseguenze concrete senza dover necessariamente compiere un attentato. Se emergerà una regia comune, l’Europa potrebbe trovarsi di fronte a una nuova manifestazione della guerra ibrida. Se invece saranno individuati autori isolati, resterà comunque il problema di un sistema di trasporto che deve reagire con la massima serietà anche alle minacce false. La risposta su chi stia sfruttando questo meccanismo è ancora nelle mani degli investigatori. E sarà decisiva per comprendere se quanto sta accadendo sia una successione di allarmi criminali o un’operazione deliberata contro la sicurezza europea.