
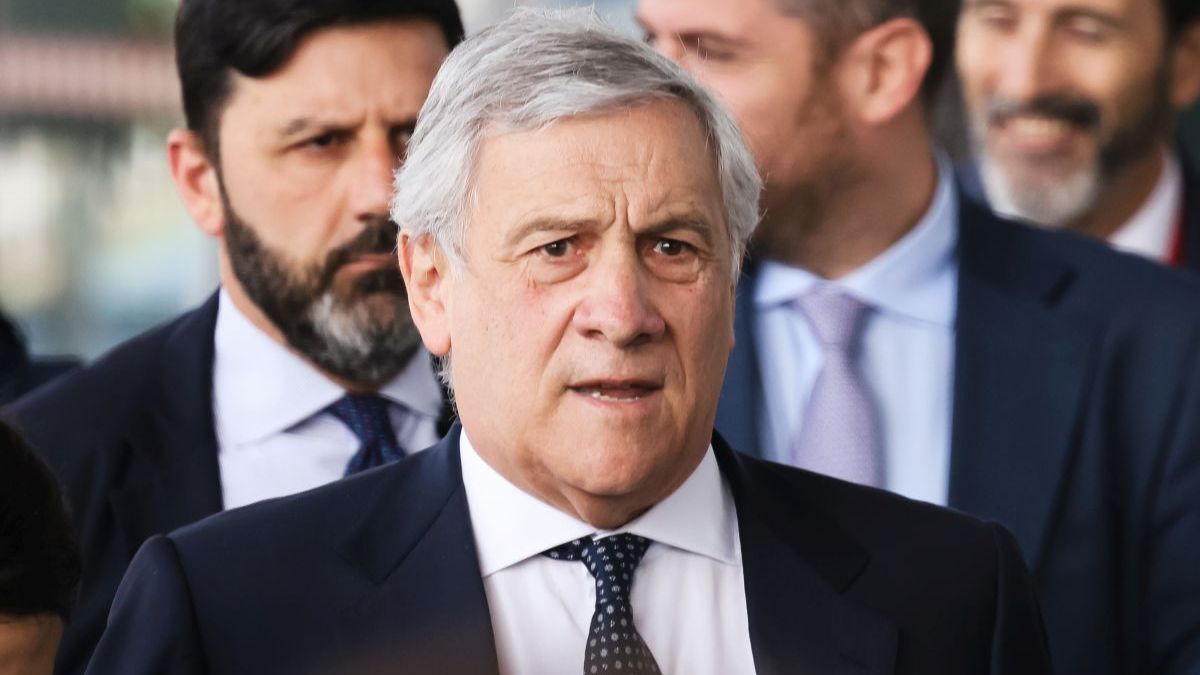

I suoi dati personali sarebbero stati diffusi sul dark web, mentre alcuni criminali informatici starebbero cercando nuove informazioni anche sulla sua famiglia, arrivando a offrire denaro per ottenere ulteriori dettagli. È la grave denuncia formulata dal vicepremier e ministro degli Esteri Antonio Tajani, che collega le intimidazioni alla posizione assunta dall’Italia in difesa dell’Ucraina e alle iniziative avviate dalla Farnesina contro le minacce informatiche.
Il ministro ha assicurato che non modificherà la propria linea politica e che il governo continuerà a collaborare con gli alleati per rafforzare la sicurezza nazionale. La denuncia arriva in una fase caratterizzata da una crescente pressione cyber contro istituzioni, infrastrutture e personalità pubbliche europee, all’interno di quella che lo stesso Tajani definisce una vera guerra ibrida.

I dati personali diffusi sul dark web
“Criminali informatici da giorni hanno diffuso i miei dati personali sul dark web e cercano altre informazioni, di fatto esponendomi a nuove minacce e intimidazioni”, ha scritto Tajani in un messaggio pubblicato su X.
Secondo il ministro degli Esteri, le attività non riguarderebbero soltanto la sua persona. Gli autori della campagna starebbero infatti cercando di raccogliere informazioni anche sui suoi familiari e sarebbero disposti a pagare chiunque fornisca nuovi dettagli personali.
La diffusione illecita di dati sensibili può avere obiettivi diversi: intimidire il bersaglio, facilitarne la localizzazione, alimentare campagne di disinformazione oppure esporlo ad altre attività criminali. In casi simili si parla spesso di doxing, ossia della raccolta e pubblicazione di informazioni private con finalità intimidatorie o persecutorie.
Tajani non ha specificato quali dati siano stati messi in circolazione né ha fornito indicazioni sui soggetti responsabili. Le autorità competenti stanno presumibilmente verificando la provenienza delle informazioni, i canali utilizzati e l’eventuale collegamento con gruppi già attivi contro obiettivi italiani.
“Non mi farò intimidire”
La risposta politica del ministro è stata netta. “Non mi farò intimidire in nessun modo”, ha assicurato Tajani, annunciando che continuerà a lavorare per difendere il ministero degli Esteri e l’Italia.
Il vicepremier ha inoltre ribadito la volontà di rafforzare i legami e la collaborazione con gli alleati internazionali. La condivisione delle informazioni tra governi, servizi di intelligence e strutture nazionali di cybersicurezza è considerata essenziale per contrastare operazioni che attraversano i confini e utilizzano infrastrutture distribuite in diversi Paesi.
Le intimidazioni, secondo il ministro, confermerebbero la necessità di proseguire nella strategia già avviata dalla Farnesina. “Continueremo a difendere la nostra sicurezza e a difenderci dai criminali informatici”, ha affermato, sottolineando che la protezione delle istituzioni coincide con la tutela dei cittadini e degli interessi nazionali.
Tajani collega le minacce al sostegno all’Ucraina
Il titolare della Farnesina ritiene che il principale motivo politico dell’attacco sia la posizione italiana sulla guerra in Ucraina. “Difendere la libertà di uno Stato sovrano, schierarsi in maniera limpida a favore della democrazia e dell’indipendenza di una nazione per queste entità criminali è pericoloso”, ha denunciato.
L’Italia ha confermato il proprio sostegno politico, finanziario e militare a Kiev, mantenendo allo stesso tempo aperto il canale diplomatico per favorire una soluzione negoziale del conflitto. Questa linea ha esposto le istituzioni italiane alle campagne di gruppi hacker filorussi, che negli ultimi anni hanno rivendicato numerosi attacchi contro siti della pubblica amministrazione, aziende e infrastrutture nazionali.
Tajani non ha attribuito direttamente la diffusione dei propri dati al governo russo. Il ministro ha però ricordato che molti gruppi impegnati nelle operazioni informatiche risultano “spesso collegati in qualche modo a entità statali a noi ostili”. Un legame difficile da dimostrare sul piano tecnico e giudiziario, poiché le campagne ibride vengono generalmente condotte attraverso intermediari che consentono ai possibili mandanti di negare ogni responsabilità.
La nuova direzione cyber della Farnesina
Le minacce potrebbero rappresentare, secondo Tajani, anche una reazione al rafforzamento delle capacità informatiche del ministero degli Esteri. Dal 1° gennaio 2026 è operativa la nuova Direzione per la cybersicurezza della Farnesina, istituita nell’ambito della riforma organizzativa del ministero.
La struttura ha il compito di proteggere la rete diplomatico-consolare, monitorare gli eventi di sicurezza e coordinare la risposta agli incidenti informatici. A febbraio è stata inoltre inaugurata la nuova sala operativa CSIRT, attiva 24 ore su 24 per analizzare gli attacchi e individuare le vulnerabilità dei sistemi.
Nei primi mesi di attività, la struttura ha gestito oltre 150mila attacchi informatici, tra tentativi di bloccare i siti istituzionali, campagne di phishing, messaggi malevoli e operazioni contro le sedi diplomatiche italiane all’estero. Tra gli obiettivi già colpiti figurava anche l’ambasciata italiana a Washington.
La sala cyber lavora in collegamento con l’Agenzia per la cybersicurezza nazionale e con le altre strutture dello Stato. Il rafforzamento delle difese riguarda non soltanto i siti pubblici, ma anche i portali consolari utilizzati dai cittadini italiani all’estero e le comunicazioni della rete diplomatica.
Gli attacchi contro la Farnesina
Nel mese di ottobre il sito del ministero degli Esteri era stato nuovamente interessato da un attacco informatico. I sistemi di protezione erano riusciti a contenere l’operazione senza provocare disservizi, mentre erano state avviate verifiche anche sui portali delle sedi diplomatiche e consolari.
In quell’occasione Tajani aveva spiegato che la cybersicurezza costituisce uno degli elementi centrali della riforma della Farnesina. L’Italia aveva inoltre sollecitato un maggiore coordinamento europeo per individuare e sanzionare i soggetti responsabili degli attacchi contro le istituzioni degli Stati membri.
Le campagne informatiche possono essere realizzate con costi limitati, senza esporre direttamente gli autori e provocando conseguenze rilevanti. Oltre al blocco temporaneo dei servizi, possono puntare al furto di informazioni, alla manipolazione dei dati, alla diffusione di documenti riservati e all’intimidazione personale di rappresentanti delle istituzioni.
La nuova frontiera della guerra ibrida
La denuncia di Tajani si inserisce in un quadro europeo sempre più delicato. Attacchi informatici, sabotaggi, campagne di disinformazione e false minacce contro aeroporti e infrastrutture vengono considerati strumenti di una strategia finalizzata a creare paura e compromettere la fiducia dei cittadini nelle istituzioni.
Lo stesso ministro, intervenendo nei giorni scorsi sugli allarmi bomba che hanno interessato numerosi voli europei, aveva spiegato che i sospetti portano verso Est, precisando però che non esistono ancora prove sufficienti per attribuire quegli episodi alla Russia.
Anche nel caso della diffusione dei suoi dati personali sarà necessario attendere gli accertamenti per stabilire chi abbia organizzato la campagna e con quali collegamenti. Tajani, intanto, esclude qualsiasi arretramento: il sostegno italiano all’Ucraina e la collaborazione con gli alleati proseguiranno, nonostante le minacce rivolte a lui e alla sua famiglia.