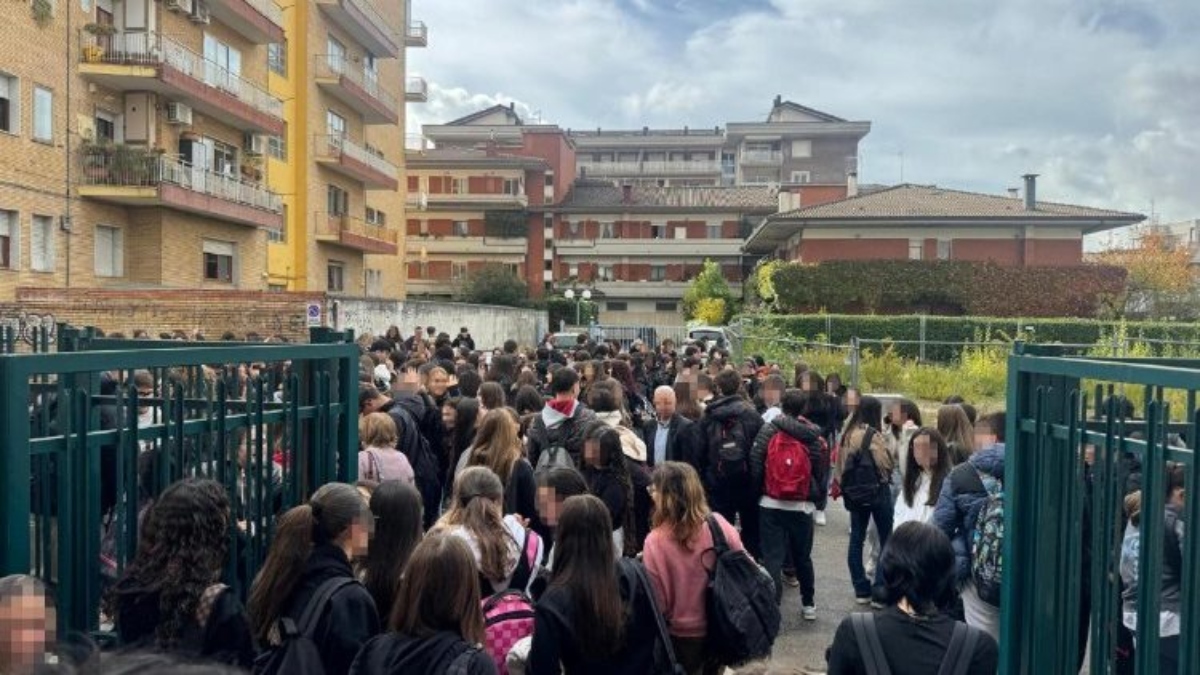

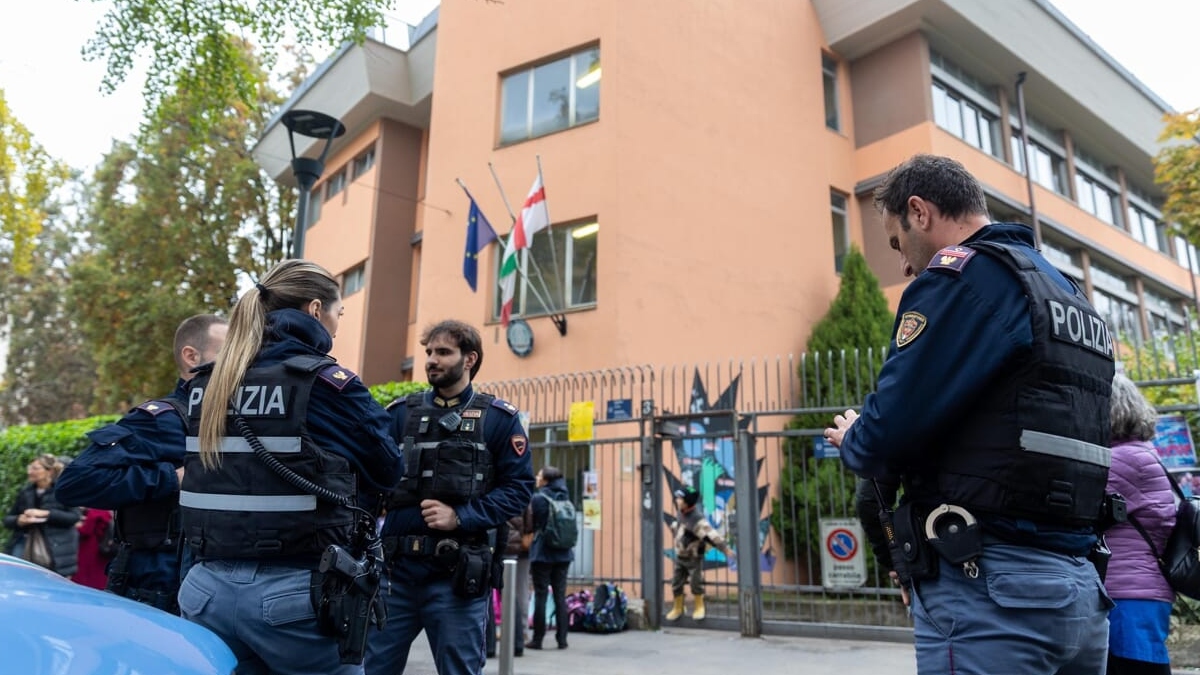

Sono bastate poche righe scritte in una mail per mettere in allarme 6.300 scuole italiane, mandare nel panico migliaia di famiglie, mobilitare poliziotti, carabinieri e artificieri. Nessuna bomba è esplosa. Nessun ordigno è stato trovato. Eppure qualcuno è riuscito a provocare un’emergenza nazionale senza muoversi dalla propria scrivania. È successo mercoledì 11 novembre, ma la storia è cominciata molto prima. E adesso, ricostruendo quello che è accaduto nelle ultime settimane, emerge un quadro decisamente più inquietante di quello che potrebbe sembrare a prima vista.
Dietro gli allarmi bomba nelle scuole potrebbero esserci semplici provocatori, un gruppo di estremisti informatici oppure qualcosa di molto più grande: un’operazione organizzata per mettere in difficoltà l’Italia e altri Paesi europei. La pista russa è una delle ipotesi prese in considerazione dagli apparati di sicurezza, ma non è l’unica. Ci sono un nome misterioso che compare più volte, un’università di Taiwan, alcuni aerei costretti a controlli straordinari, televisioni evacuate e una serie di coincidenze che meritano di essere esaminate. Perché il vero problema, forse, non è soltanto scoprire chi abbia scritto quelle mail. È capire che cosa volesse ottenere.

Dalle scuole agli aerei, la strana storia di Mikhail Andropov
Tutto comincia con un messaggio elettronico. Il mittente si presenta come Mikhail Andropov, un nome che sembra uscito da un romanzo di spionaggio. Andropov era il cognome di Jurij, l’uomo che guidò il Kgb sovietico prima di arrivare al vertice dell’Unione Sovietica. Il misterioso autore sostiene invece di essere il capo di una fantomatica organizzazione chiamata «Vilayat di Misoginistan». Un nome assurdo, che mescola un termine utilizzato anche in ambienti islamisti con un riferimento alla misoginia. Nel messaggio vengono annunciate esplosioni, minacciati gli italiani e persino evocata una bomba nell’automobile della presidente del Consiglio Giorgia Meloni.
Il messaggio sembra costruito apposta per fare paura. Ci sono minacce di morte, riferimenti al terrorismo e parole scelte per impressionare chi legge. La cosa interessante, però, è che l’autore non sembra preoccuparsi troppo di risultare credibile. Il nome dell’organizzazione è grottesco, l’identità dichiarata è difficile da prendere sul serio e le minacce sono esagerate. Eppure il risultato arriva ugualmente. Le scuole ricevono la comunicazione, avvertono le autorità e in molti casi scattano le evacuazioni. I ragazzi escono dalle classi, i genitori vengono chiamati e le forze dell’ordine intervengono.
La prima traccia informatica porta addirittura a Taiwan. Secondo le ricostruzioni investigative, l’indirizzo utilizzato sarebbe collegato a un account della Dayeh University, un’università privata dell’isola. In particolare, si tratterebbe della casella elettronica di un’ex studentessa, probabilmente violata da qualcuno. Questo non significa affatto che la ragazza sia coinvolta, né che la minaccia sia partita realmente da Taiwan. Un account rubato può essere utilizzato da qualsiasi parte del mondo. È uno dei sistemi più semplici per nascondere la propria identità e rendere complicato il lavoro degli investigatori.
C’è poi un particolare che cambia completamente la prospettiva della vicenda. Mikhail Andropov era già comparso nei giorni precedenti. Il suo nome non spunta per la prima volta nelle scuole italiane. Era stato utilizzato anche per alcune minacce contro aerei e mezzi d’informazione europei. Non è una prova sufficiente per sostenere che dietro tutti gli episodi ci sia la stessa persona, ma è un collegamento troppo preciso per essere liquidato come una semplice coincidenza. Il misterioso personaggio sembra muoversi da un obiettivo all’altro, provocando ogni volta conseguenze concrete.
Per comprendere la successione degli eventi bisogna tornare al 19 ottobre, quando centinaia di scuole in Irlanda del Nord, Scozia, Ungheria e Serbia ricevono messaggi che annunciano la presenza di ordigni. Il 2 novembre arriva una prima ondata importante in Italia: circa 280 istituti vengono raggiunti da minacce analoghe. In quel caso il mittente dichiara di agire per conto delle Guardie rivoluzionarie iraniane. Non emerge però alcuna prova che colleghi realmente l’operazione a Teheran. È come se qualcuno cambiasse continuamente maschera, passando da un’organizzazione terroristica all’altra.
Il 3 novembre il bersaglio diventa ancora più delicato: gli aerei di linea. Arrivano segnalazioni di bombe su diversi voli europei, compresi due aerei Ryanair diretti a Roma da Lisbona e Dublino. Per uno di questi vengono fatti decollare anche due Eurofighter dell’Aeronautica militare italiana, incaricati di accompagnare il velivolo fino all’atterraggio a Fiumicino. Il 5 novembre la situazione si ripete con nuove segnalazioni che coinvolgono una ventina di aerei. Anche questa volta non viene trovato alcun esplosivo. Ma il danno è già fatto: controlli straordinari, ritardi, deviazioni e sistemi di sicurezza mobilitati.
Il 6 novembre tocca ai giornali e alle televisioni. In Irlanda vengono minacciate le sedi di importanti mezzi d’informazione, tra cui l’emittente pubblica RTÉ, Newstalk e l’Irish Independent. Alcuni edifici vengono evacuati e le trasmissioni subiscono interruzioni. Anche in questo caso compare il nome di Mikhail Andropov. Il messaggio contiene un avvertimento: gli episodi precedenti sarebbero soltanto l’inizio di una campagna destinata a colpire altri obiettivi. Cinque giorni dopo, l’11 novembre, l’ondata investe migliaia di scuole italiane e contemporaneamente numerosi istituti britannici e irlandesi.
La sequenza è impressionante. Prima le scuole, poi gli aeroporti, quindi le televisioni e infine nuovamente le scuole. Gli obiettivi cambiano, ma il risultato è sempre lo stesso: interrompere attività normali, mobilitare le autorità, creare confusione e paura. Se fosse un’unica operazione, avrebbe una logica precisa. Colpire non tanto le persone quanto il funzionamento quotidiano di un Paese. Naturalmente esiste anche la possibilità che alcuni messaggi siano opera di imitatori, pronti a sfruttare il clamore suscitato dalle prime minacce. Ma la dimensione internazionale della vicenda rende necessario prendere sul serio ogni ipotesi.
Un’altra coincidenza riguarda l’Irlanda. Proprio oggi, 12 novembre, Dublino ospita un importante vertice della Comunità politica europea, con la partecipazione di decine di leader e rappresentanti dei governi del continente. L’Irlanda è stata interessata ripetutamente dagli allarmi contro aerei, scuole e mezzi d’informazione nelle settimane che precedono l’appuntamento. Potrebbe trattarsi di una casualità. Oppure qualcuno potrebbe avere scelto deliberatamente questo periodo per mettere sotto pressione un Paese impegnato nell’organizzazione di un evento diplomatico internazionale. Non ci sono elementi sufficienti per stabilirlo, ma il calendario merita attenzione.
La pista russa, gli estremisti e le altre ipotesi: chi può avere interesse a creare il caos
La spiegazione più preoccupante è quella della guerra ibrida. È un’espressione che sembra complicata, ma il suo significato è semplice. Uno Stato può cercare di indebolire un avversario senza dichiarargli guerra e senza sparare un colpo. Può farlo attraverso attacchi informatici, sabotaggi, campagne di disinformazione, provocazioni e minacce. L’obiettivo è rendere più difficile la vita del Paese colpito, mettere in crisi la fiducia nelle istituzioni e costringerlo a consumare energie e risorse. Una mail che paralizza migliaia di scuole potrebbe rientrare perfettamente in questa strategia.
La Russia entra in questa storia per ragioni che vanno oltre il cognome Andropov. Già il 7 novembre il Financial Times aveva riferito che i servizi di sicurezza europei stavano valutando possibili collegamenti tra gli allarmi bomba sugli aerei e ambienti filorussi. L’attenzione riguardava anche gruppi di attivisti informatici o estremisti vicini alle posizioni del Cremlino. Non significa che gli investigatori abbiano trovato la prova di un ordine partito da Mosca. Significa però che, prima ancora dell’ondata contro le scuole italiane, la possibilità di un’operazione di destabilizzazione era già entrata nelle valutazioni degli apparati di sicurezza.
Esiste soprattutto un precedente molto concreto. Nel luglio 2025 le autorità di Repubblica Ceca, Slovacchia e Ucraina, con il sostegno di Eurojust, avevano individuato e fermato un giovane sospettato di avere inviato migliaia di minacce di esplosioni contro scuole e strutture pubbliche dell’Europa orientale. Secondo il servizio di intelligence ceco BIS, il sospettato sarebbe stato probabilmente finanziato da un soggetto russo. Le responsabilità definitive dovevano ancora essere accertate, ma il caso aveva dimostrato una cosa importante: qualcuno aveva già utilizzato lo stesso sistema per creare problemi in diversi Paesi europei contemporaneamente.
Questo precedente rende la pista russa più concreta di una semplice suggestione. Non dimostra che Mosca sia dietro alle mail dell’11 novembre, ma mostra che esiste un modello operativo già osservato dagli investigatori. Un individuo o un piccolo gruppo invia migliaia di minacce, mentre un eventuale finanziatore rimane nell’ombra. I costi sono bassissimi rispetto agli effetti provocati. Non occorrono eserciti, missili o droni. Bastano una connessione Internet, alcuni indirizzi elettronici e la certezza che ogni istituzione minacciata sarà costretta a prendere sul serio l’allarme.
L’eventuale coinvolgimento di ambienti filorussi non richiederebbe nemmeno una partecipazione diretta dei servizi segreti di Mosca. Ci sono militanti ideologici, gruppi informatici e organizzazioni estremiste che potrebbero agire per convinzione oppure per denaro. Potrebbero anche voler dimostrare la propria utilità a un determinato ambiente politico senza ricevere istruzioni precise. È una delle caratteristiche più insidiose della guerra ibrida: chi esegue materialmente un’operazione potrebbe non essere la persona che l’ha pensata, e chi ne trae vantaggio potrebbe non avere lasciato alcuna traccia visibile.
La seconda ipotesi riguarda invece il mondo degli estremisti digitali. Il nome «Misoginistan» non sembra casuale. Richiama il linguaggio provocatorio di alcune comunità online che mescolano odio verso le donne, nazionalismo radicale, culto della violenza e desiderio di scandalizzare. Nei precedenti allarmi sugli aerei era comparso anche un riferimento a un movimento ultranazionalista russo conosciuto come «Stato maschile», che aveva però negato qualsiasi coinvolgimento. Potrebbe trattarsi di persone che utilizzano nomi estremisti per attirare attenzione, oppure di soggetti realmente vicini a quegli ambienti.
In questa seconda ricostruzione, lo scopo principale non sarebbe necessariamente politico. Potrebbe essere la notorietà. In alcune comunità estremiste di Internet, riuscire a provocare un grande allarme può diventare una specie di dimostrazione di potere. Chi manda una mail da casa e poi vede televisioni, giornali e autorità discutere per giorni del proprio messaggio può considerarlo un successo. È una logica assurda, ma non nuova. Il problema è che le conseguenze non sono virtuali: migliaia di persone cambiano i propri programmi e le forze dell’ordine vengono distolte da altre attività.
Esiste poi una terza possibilità, quella dell’imitazione. Il primo autore inventa un sistema, scopre che funziona e diventa involontariamente un modello per altri. Qualcuno copia il messaggio, ne modifica una parte, mantiene la firma oppure ne inventa una nuova. Il meccanismo può ripetersi rapidamente, soprattutto quando le minacce ricevono una grande attenzione mediatica. Durante gli episodi dell’11 novembre, per esempio, alcuni messaggi arrivati nel Regno Unito presentavano caratteristiche differenti rispetto a quelli italiani. La contemporaneità potrebbe indicare un coordinamento, ma potrebbe anche essere il risultato di gruppi diversi che si imitano.
Una quarta ipotesi riguarda il depistaggio. Chi ha scritto quelle minacce sembra avere mescolato riferimenti molto differenti. C’è un cognome sovietico, un termine di origine islamica, il richiamo a un’organizzazione misogina e, nei messaggi precedenti, perfino una rivendicazione attribuita all’Iran. Potrebbe essere una scelta deliberata per confondere gli investigatori. L’autore potrebbe volere che tutti pensino alla Russia, oppure che si sospetti del terrorismo islamista. Naturalmente potrebbe anche essere un provocatore che mette insieme simboli a caso. Il punto è che nessuno di questi riferimenti, preso singolarmente, dimostra una responsabilità.
Una quinta spiegazione, compatibile con diverse altre, è quella dei provocatori pagati da qualcuno. Non serve immaginare una gigantesca organizzazione clandestina. Un committente potrebbe trovare persone disposte a inviare minacce in cambio di denaro, magari senza spiegare loro la finalità complessiva. Anche in questo caso il precedente delle scuole dell’Europa orientale è importante. Se l’individuo arrestato dagli investigatori fosse stato effettivamente finanziato da un soggetto russo, ci troveremmo davanti a un modello nel quale l’esecutore e il possibile beneficiario dell’operazione sono separati. È esattamente questa distanza a rendere così difficile risalire ai responsabili.
L’inchiesta della magistratura italiana dovrà quindi affrontare un problema tutt’altro che semplice. La Procura di Genova ha avviato accertamenti su quanto accaduto, affidando le indagini alla Polizia postale e alla Digos. Tra i reati ipotizzati figurano il procurato allarme, l’interruzione di pubblico servizio e le minacce gravi, con la possibilità di valutare anche la finalità terroristica. Gli investigatori dovranno ricostruire il percorso dei messaggi, verificare l’utilizzo di account violati e stabilire se gli episodi italiani siano collegati tecnicamente a quelli avvenuti negli altri Paesi europei. Saranno queste tracce, più delle firme utilizzate, a fornire eventuali prove.
Un elemento importante riguarda proprio la semplicità dell’operazione. Gli indirizzi elettronici di migliaia di scuole italiane possono essere ricavati da elenchi pubblici. Non bisogna necessariamente entrare abusivamente nei sistemi informatici del ministero dell’Istruzione. Non occorre neppure disporre di una tecnologia particolarmente sofisticata. Uno strumento capace di inviare automaticamente lo stesso messaggio a migliaia di destinatari può essere sufficiente. Si è parlato anche della possibile utilizzazione dell’intelligenza artificiale, ma non ci sono elementi pubblici che ne dimostrino l’impiego. La vera debolezza del sistema, quindi, potrebbe non essere tecnologica.
La questione emerge chiaramente confrontando le reazioni dei diversi Paesi. In Italia numerosi istituti sono stati evacuati o hanno interrotto temporaneamente le lezioni, mentre altri hanno continuato regolarmente le attività dopo le verifiche. In Gran Bretagna e Irlanda le autorità hanno spesso invitato le scuole a restare aperte, dopo avere valutato la scarsa attendibilità dei messaggi. Non si può sostenere che una scelta sia automaticamente giusta e l’altra sbagliata. Quando si parla della sicurezza dei ragazzi, la prudenza è indispensabile. Ma proprio questa differenza pone un problema serio sul coordinamento delle risposte.
Chi organizza una campagna del genere conosce infatti una caratteristica fondamentale delle società democratiche. La sicurezza dei bambini viene prima di tutto. Nessun dirigente scolastico vuole assumersi la responsabilità di ignorare una minaccia che potrebbe rivelarsi autentica. Nessun genitore può accettare che il proprio figlio rimanga in un edificio considerato potenzialmente pericoloso. È una reazione comprensibile e doverosa. Ed è proprio su questa reazione che potrebbe puntare chi invia le mail. Non ha bisogno di piazzare una bomba: gli basta convincere qualcuno che quella bomba possa esistere.
Le conseguenze sono enormi anche dal punto di vista economico. Migliaia di genitori devono lasciare il lavoro, cambiare programmi o trovare qualcuno che si occupi dei figli. Le scuole interrompono attività e lezioni. Le forze dell’ordine effettuano controlli, impiegano personale e mezzi. Negli aeroporti bastano pochi minuti di allarme per provocare ritardi e complicazioni che si trascinano per ore. Il costo dell’attacco è quasi nullo, quello della risposta può essere altissimo. È questa sproporzione a rendere particolarmente efficace una campagna di falsi allarmi.
La situazione ha raggiunto anche il governo. Giorgia Meloni ha convocato un vertice a Palazzo Chigi con ministri, intelligence e responsabili della sicurezza informatica. Il ministro della Difesa Guido Crosetto ha richiamato l’attenzione sulle strategie che mirano a diffondere paura e destabilizzazione, pur senza attribuire automaticamente ogni episodio a uno Stato ostile. Il ministro dell’Interno Matteo Piantedosi ha mantenuto una posizione prudente sulla possibilità di un’unica regia. Sono valutazioni che riflettono un problema reale: riconoscere il carattere organizzato di una campagna è più semplice che dimostrare chi l’abbia organizzata.
Ci sono quindi alcuni fatti abbastanza chiari e altri ancora da accertare. Le minacce hanno interessato diversi Paesi europei. In alcune comunicazioni ricompaiono gli stessi nomi e contenuti molto simili. Sono stati colpiti scuole, trasporti e mezzi d’informazione. Gli esplosivi annunciati non sono stati trovati. La pista di ambienti filorussi è stata presa in considerazione dagli apparati di sicurezza europei ed esistono precedenti investigativi che giustificano questa attenzione. Non è invece dimostrato che tutti gli episodi facciano parte di un’unica operazione, né che siano stati ordinati dal Cremlino.
La possibilità più inquietante è che dietro questa vicenda non ci sia una sola spiegazione. Un gruppo potrebbe avere organizzato i primi allarmi per ragioni politiche, altri potrebbero averli imitati per ottenere visibilità e qualcuno potrebbe averne approfittato per creare ulteriore confusione. Le diverse ipotesi possono convivere. La presenza di provocatori non esclude una regia più ampia, così come l’esistenza di una campagna internazionale non dimostra automaticamente che ogni singolo messaggio provenga dallo stesso centro. È una distinzione essenziale per non trasformare i sospetti in certezze.
Oggi le scuole italiane tornano alla normalità. I ragazzi rientrano in classe, le famiglie riprendono le proprie abitudini e gli investigatori continuano a lavorare. Resta però una constatazione difficile da ignorare. Qualcuno ha scoperto quanto sia facile mettere in difficoltà un intero Paese senza possedere una sola bomba. Ha colpito la paura, non gli edifici. Ha sfruttato il funzionamento delle nostre istituzioni, non necessariamente i loro sistemi informatici. Ha utilizzato la prudenza delle autorità come uno strumento capace di amplificare gli effetti delle minacce.
Scoprire chi si nasconde dietro Mikhail Andropov sarà importante. Capire se esistano finanziatori, collegamenti internazionali o responsabilità politiche lo sarà ancora di più. Ma questa storia lascia già una lezione molto concreta. L’Italia e l’Europa devono essere capaci di proteggere i cittadini senza diventare ostaggio di ogni messaggio anonimo. Perché una società che può essere fermata con una mail è una società che qualcuno, prima o poi, proverà a fermare di nuovo.