
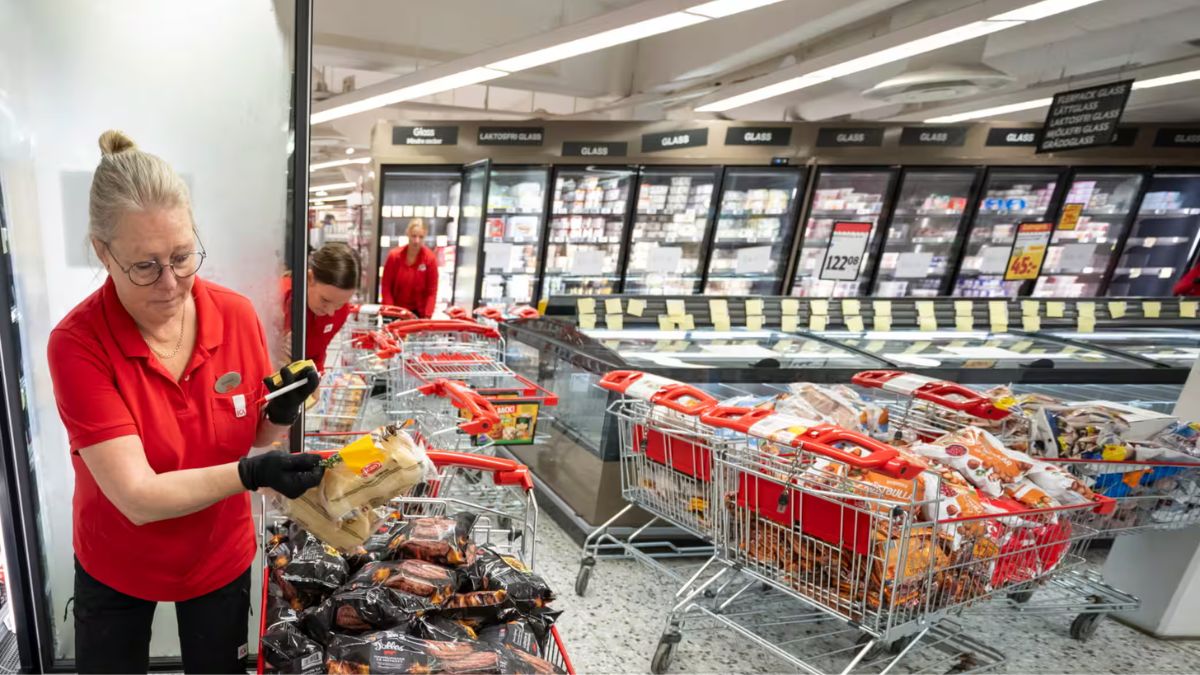

Ci sono infrastrutture silenziose che garantiscono ogni giorno la continuità della vita moderna, dai trasporti alla catena di distribuzione del cibo che arriva sulle tavole di milioni di persone. Quando queste reti funzionano regolarmente, la loro presenza appare quasi scontata, un meccanismo perfetto che scorre al di sotto della percezione quotidiana. Eppure, la complessità tecnologica su cui poggia l’intera società contemporanea porta con sé una fragilità intrinseca, invisibile ma pronta a essere sfruttata.
L’impiego dei sistemi informatici come vera e propria arma capace di paralizzare le scorte e diffondere il panico tra imprese e consumatori segna una nuova frontiera della vulnerabilità globale. Bastano poche linee di codice o un’incursione remota nei software aziendali per trasformare strumenti di conservazione quotidiani in vettori di distruzione economica, aprendo scenari di crisi del tutto inediti per la sicurezza dei cittadini e delle istituzioni.
Leggi anche: Attacco hacker ai supermercati, frigoriferi in tilt: “È tutto da buttare!”
Le ipotesi dell’esperto Rafe Pilling sulla regia degli attacchi
Di fronte alla devastazione causata dall’improvviso innalzamento delle temperature nei banchi frigo e congelatori della grande distribuzione in tutta Europa, le teorie sulle responsabilità si concentrano su diversi scenari strategici. Tra le piste maggiormente accreditate risalta l’analisi fornita dal britannico Guardian attraverso le valutazioni di Rafe Pilling, esperto di cybersicurezza, il quale individua quali indiziati maggiori gli hacker legati direttamente a un contesto statale, con in cima Paesi come la Russia, la Cina o la Corea del Nord.
Oltre alla pista geopolitica, le valutazioni dell’esperto e degli analisti di settore non escludono l’azione di bande di cyber-criminali orientati al mero profitto estorsivo, intenzionati a penetrare negli impianti dotati di sistemi di protezione ormai obsoleti per ricattare le grandi società del settore commerciale. Un’ulteriore ipotesi riguarda la matrice ideologica di gruppi ecologisti radicali, convinti di poter condizionare le dinamiche di consumo attraverso azioni di sabotaggio informatico.
Le ripercussioni in Italia e il vertice di governo
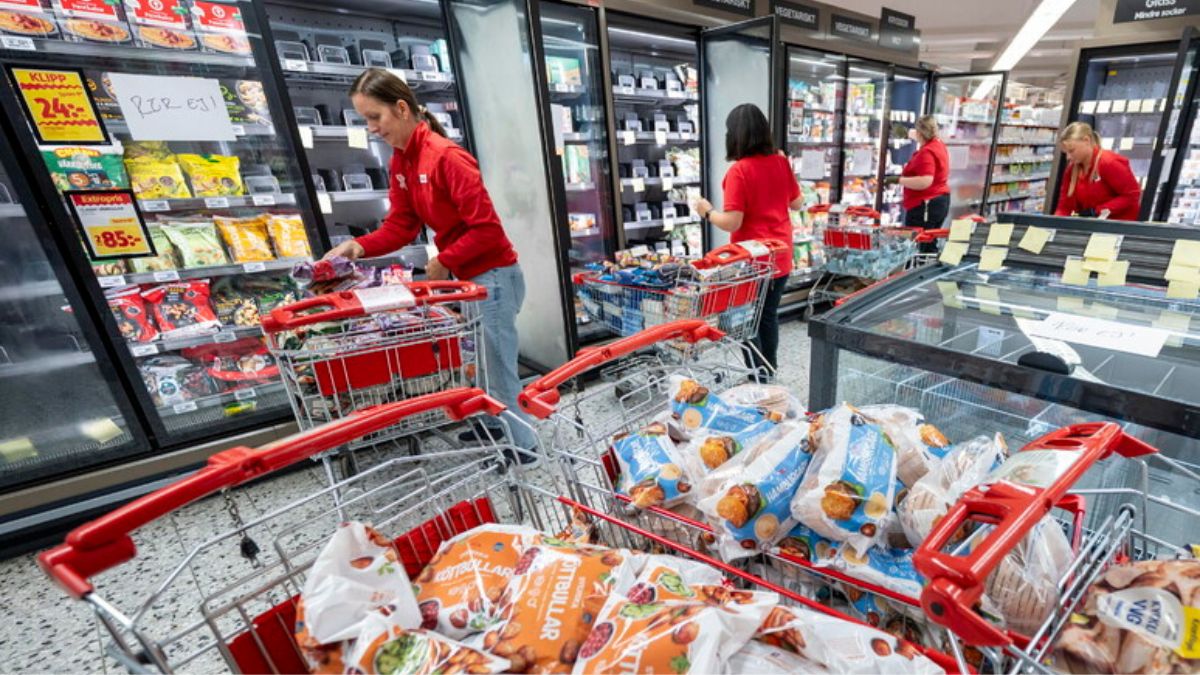
La gravità degli eventi ha spinto le istituzioni a convocare una riunione d’urgenza a Palazzo Chigi per valutare le misure di contrasto da adottare. Sul territorio nazionale, l’area maggiormente interessata dalle anomalie è stata la Sicilia, dove nella notte tra domenica e lunedì sono stati registrati picchi termici anomali in quattro supermercati a marchio Coop tra Palermo e Catania, in tre strutture della catena Decò e in alcuni punti vendita della provincia di Ragusa, provocando il deperimento di ingenti quantità di merci.
La vicenda è finita sotto la lente del Copasir, che approfondirà il dossier attraverso l’audizione di Bruno Valensise, direttore dell’Agenzia informazioni per la sicurezza interna (Aisi), e di Andrea Quacivi, alla guida dell’Agenzia per la cybersicurezza nazionale.
L’allarme europeo e le raccomandazioni del Bsi
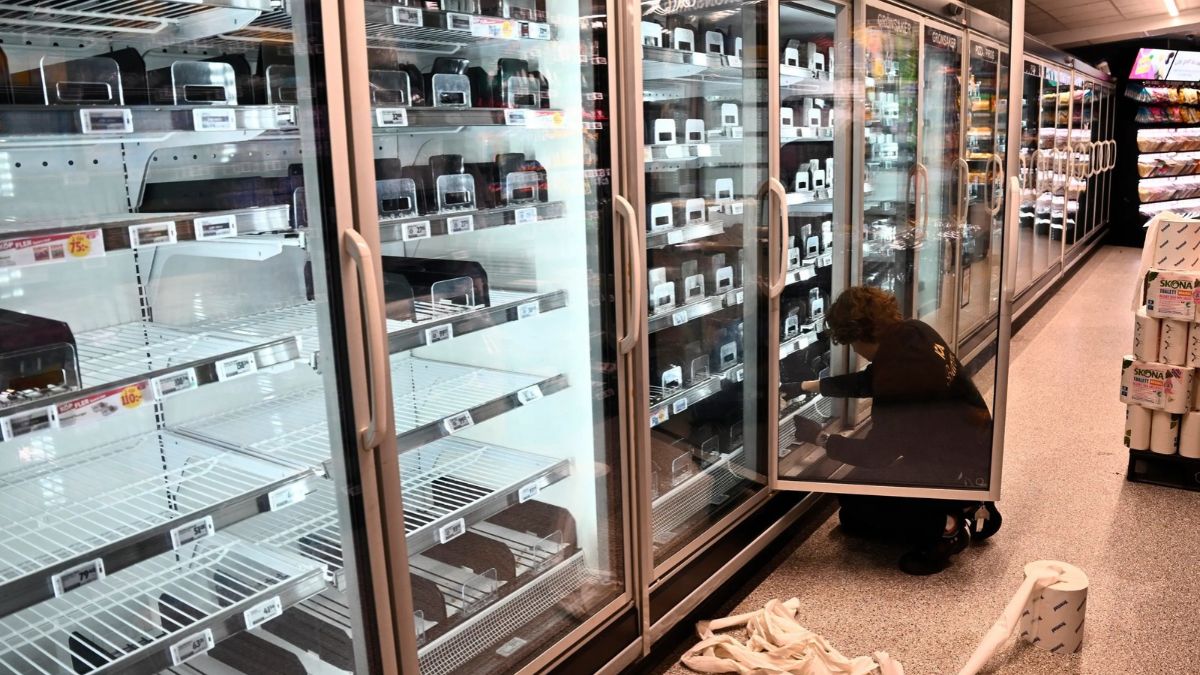
L’ondata di incursioni ha travalicato i confini nazionali coinvolgendo numerosi Paesi membri dell’Unione Europea, tra cui Francia, Svezia, Belgio, Estonia, Finlandia, Lussemburgo, Irlanda, Paesi Bassi, Portogallo e Germania. Proprio l’Ufficio federale tedesco per la sicurezza informatica (Bsi) ha lanciato un’allerta ufficiale mettendo in guardia i gestori dal rischio di nuove manomissioni ai sistemi refrigeranti.
Per schermare i quadri di controllo accessibili da remoto, l’agenzia di sicurezza raccomanda agli operatori di evitare connessioni dirette alla rete, implementando l’utilizzo di reti private virtuali (Vpn), procedure di autenticazione a più fattori e l’aggiornamento costante dei software tramite tempestive patch di sicurezza.