

Per mettere in difficoltà un Paese non servono necessariamente missili, carri armati o soldati. A volte bastano alcune migliaia di email, un gruppo di criminali reclutati su Internet, un incendio apparentemente inspiegabile o una nave che trascina l’ancora sul fondo del mare. La guerra ibrida della Russia contro l’Europa funziona soprattutto così: colpire senza dichiarare guerra, provocare paura senza assumersene la responsabilità, indebolire gli avversari sfruttando le loro stesse fragilità. E gli allarmi bomba nelle scuole italiane hanno appena dimostrato quanto possa essere difficile distinguere una minaccia reale da un’operazione capace di paralizzare la vita quotidiana.
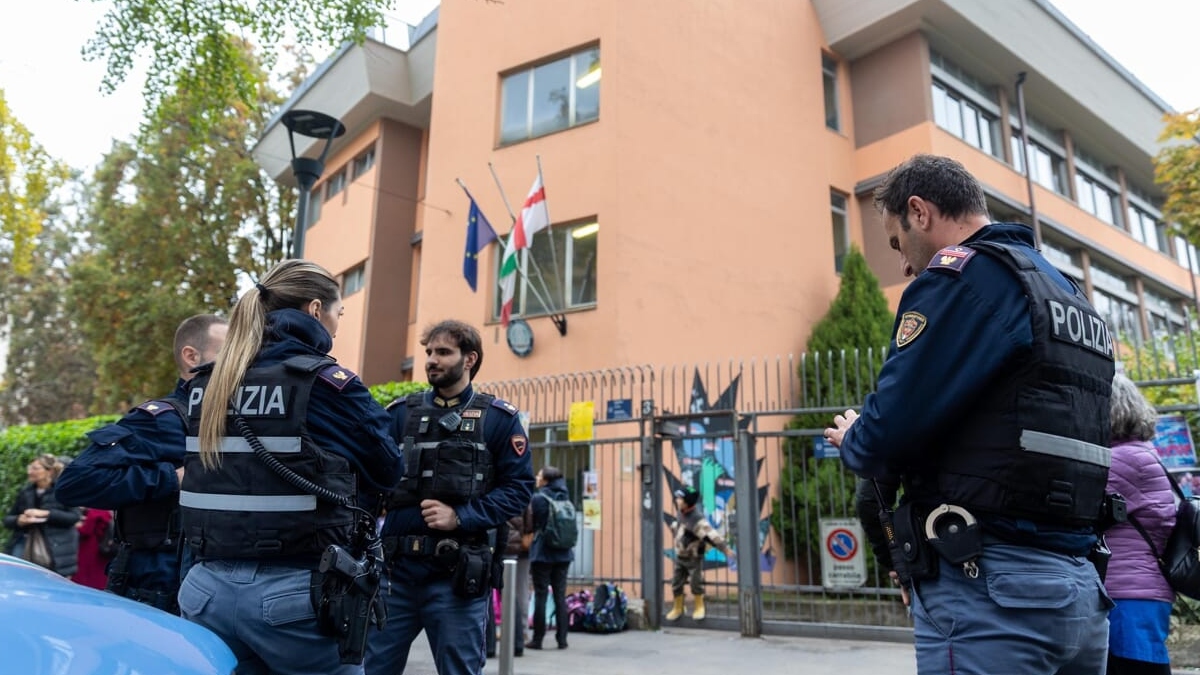
L’11 novembre oltre 6.300 scuole italiane hanno ricevuto messaggi che annunciavano la presenza di esplosivi. Molti istituti sono stati evacuati, migliaia di famiglie sono entrate in allarme, polizia e carabinieri hanno dovuto mobilitarsi in tutto il territorio nazionale. Le minacce sono proseguite anche il giorno successivo, mentre il governo cercava di mettere a punto procedure per evitare nuove evacuazioni indiscriminate. Non esistono, al momento, prove che colleghino quelle email ai servizi segreti russi. Ma l’episodio rappresenta una dimostrazione impressionante di quanto sia facile provocare disordine in una società moderna. È precisamente il genere di vulnerabilità che le strategie di destabilizzazione cercano di sfruttare.
Leggi anche: Caccia italiani contro jet russi. Meloni, «Putin provoca, non rispondiamo»
Dai sabotaggi alle sentenze: le prove della strategia russa
Le responsabilità russe in una parte delle operazioni condotte in Europa non sono più soltanto ipotesi formulate dagli analisti. Nell’ottobre 2025, nel Regno Unito, sono arrivate le condanne per l’incendio di un deposito londinese che custodiva aiuti umanitari e apparecchiature satellitari Starlink destinate all’Ucraina. Secondo la magistratura britannica, i principali organizzatori erano stati reclutati dal gruppo Wagner, la formazione paramilitare strettamente legata allo Stato russo. I danni hanno raggiunto circa un milione di sterline. L’operazione aveva preso di mira direttamente la rete di sostegno occidentale a Kyiv.
Un’altra indagine, coordinata dall’agenzia giudiziaria europea Eurojust, ha ricostruito una rete internazionale di sabotatori che utilizzava pacchi incendiari spediti attraverso i normali circuiti commerciali. Nel luglio 2024 uno di questi pacchi prese fuoco in un centro logistico dell’aeroporto di Lipsia, poco prima di essere caricato su un aereo. Altri episodi coinvolsero Polonia e Regno Unito. Nel marzo 2026 Eurojust ha annunciato l’identificazione di 22 sospettati, ritenuti dagli investigatori possibili esecutori di operazioni commissionate dall’intelligence militare russa. Il reclutamento avveniva attraverso servizi di messaggistica, mentre i compensi venivano spesso versati in criptovalute.
Il caso più recente arriva dal Mar Baltico. Il 5 novembre 2026 un tribunale finlandese ha condannato il comandante russo e il nostromo azero del mercantile Fitburg per il danneggiamento di due cavi sottomarini tra Finlandia ed Estonia. La nave aveva trascinato l’ancora per circa 130 chilometri, attraversando il tracciato di numerose infrastrutture strategiche. I giudici hanno riconosciuto la responsabilità penale dei due marinai, ma non hanno stabilito che l’operazione fosse stata ordinata dal Cremlino. La sentenza è ancora impugnabile. È una distinzione fondamentale: un sabotaggio accertato non equivale automaticamente alla prova di una responsabilità statale.
Il modello operativo che emerge dalle indagini è comunque riconoscibile. Non occorre necessariamente inviare in Europa agenti segreti addestrati per anni. Possono bastare persone reclutate online, spesso attratte da compensi relativamente modesti e incaricate di compiere un gesto preciso: fotografare un’infrastruttura, appiccare un incendio, trasportare materiale pericoloso. Chi esegue può ignorare l’identità del vero committente. Chi impartisce gli ordini può servirsi di diversi intermediari. La distanza tra mandante ed esecutore rende difficile ricostruire le responsabilità e consente al potere politico di negare qualsiasi coinvolgimento.
L’obiettivo non è necessariamente infliggere un danno militare decisivo. Un incendio può bloccare una filiera logistica, un attacco informatico può interrompere un servizio pubblico, un sabotaggio può costringere uno Stato a mobilitare uomini e risorse. Ogni episodio richiede indagini, interventi, controlli e investimenti difensivi. Il costo per chi attacca può essere enormemente inferiore a quello sopportato da chi deve proteggersi. È una guerra nella quale anche una piccola operazione, se ripetuta e amplificata, può avere conseguenze politiche molto superiori al danno materiale prodotto.
La dimensione strategica emerge anche dalle valutazioni della NATO e delle istituzioni europee. Un rapporto pubblicato il 4 novembre dalla Camera dei Comuni britannica descrive un’intensificazione delle operazioni attribuite alla Russia, dalle interferenze politiche ai sabotaggi, dagli attacchi informatici alla ricognizione delle infrastrutture strategiche. Lo scopo principale è indebolire la coesione occidentale e rendere più difficile il sostegno all’Ucraina. L’Unione europea ha prorogato nell’ottobre 2026 le sanzioni contro persone e organizzazioni coinvolte nelle attività destabilizzanti russe, portando il totale a 80 individui e 20 entità.
Perché l’Italia è un bersaglio particolarmente vulnerabile
La posizione italiana presenta caratteristiche che rendono questa minaccia particolarmente insidiosa. Il Paese sostiene politicamente e militarmente l’Ucraina, ma l’invio di armi e i rapporti con Mosca continuano a provocare divisioni nel dibattito pubblico. La sua infrastruttura economica dipende da reti digitali, trasporti, energia e comunicazioni che devono funzionare senza interruzioni. Il sistema amministrativo, inoltre, comprende migliaia di soggetti pubblici e privati con capacità di protezione molto differenti. Colpire un singolo punto debole può produrre conseguenze ben oltre il bersaglio immediato.
Le preoccupazioni non si fondano soltanto su valutazioni teoriche. La relazione dell’intelligence italiana presentata al Parlamento nel 2026 indica che, durante il 2025, le operazioni informatiche di matrice russa contro l’Italia hanno perseguito soprattutto finalità di spionaggio, prendendo di mira in particolare la pubblica amministrazione centrale. Segnala inoltre attacchi finalizzati a rendere inutilizzabili i sistemi informatici e campagne di manipolazione delle informazioni attraverso reti filorusse, mezzi di comunicazione e strumenti di intelligenza artificiale. L’obiettivo politico individuato dagli apparati italiani è anche quello di indebolire la fiducia nelle istituzioni europee e nella NATO.
I numeri della cybersicurezza aiutano a comprendere le dimensioni dell’esposizione. Secondo il Clusit, nel 2025 l’Italia ha registrato 507 incidenti informatici gravi, il 42% in più rispetto all’anno precedente. I dati dell’Agenzia per la cybersicurezza nazionale mostrano una situazione ancora più impegnativa nel 2026: nei primi nove mesi sono stati rilevati 3.271 eventi informatici, dei quali 1.922 con un impatto confermato. Bisogna distinguere le metodologie di rilevazione e considerare l’ampliamento degli obblighi di segnalazione, ma il quadro resta significativo. Le strutture pubbliche, le imprese e i servizi essenziali sono sottoposti a una pressione continua, anche se non tutti gli attacchi sono riconducibili alla Russia.
La vulnerabilità italiana è anche organizzativa. I sistemi informatici non sono tutti gestiti con gli stessi standard, le competenze sono distribuite fra amministrazioni differenti e la capacità di reagire a una minaccia può cambiare considerevolmente da un territorio all’altro. Gli esperti della Fondazione Compagnia di San Paolo, in un’analisi pubblicata l’11 novembre, hanno individuato proprio nella frammentazione delle competenze una delle difficoltà principali del sistema nazionale. Una risposta efficace richiede coordinamento tra intelligence, forze dell’ordine, amministrazioni, operatori economici e strutture di difesa.
Gli allarmi bomba nelle scuole offrono un esempio concreto della differenza che può produrre una reazione coordinata. Giovedì 12 novembre altre 3.778 scuole hanno ricevuto messaggi minatori, ma soltanto 77 sono state evacuate. In 36 di queste le lezioni sono riprese nella stessa mattinata. La riduzione delle evacuazioni è arrivata dopo le indicazioni del governo ai prefetti e ai dirigenti scolastici, che prevedono di non interrompere automaticamente le attività in assenza di ulteriori elementi concreti di pericolo. Le minacce erano sostanzialmente analoghe a quelle del giorno precedente. A cambiare è stata soprattutto la capacità di gestirle.
L’episodio permette di capire anche un’altra caratteristica delle operazioni ibride: non occorre necessariamente compromettere un sistema informatico per danneggiare il suo funzionamento. Gli indirizzi email delle scuole sono pubblici, perché devono essere accessibili ai cittadini. Chiunque può utilizzarli per inviare messaggi. Quando migliaia di comunicazioni minatorie raggiungono contemporaneamente altrettanti destinatari, la difficoltà consiste nel distinguere rapidamente un pericolo autentico da un falso allarme organizzato. Una scelta compiuta per prudenza può moltiplicare gli effetti dell’azione ostile, senza che l’aggressore abbia violato una sola rete informatica.
La componente psicologica è altrettanto importante di quella tecnologica. Le democrazie sono sistemi aperti, nei quali le informazioni circolano liberamente e le istituzioni devono spiegare pubblicamente le proprie decisioni. Sono caratteristiche che costituiscono la loro forza, ma che possono essere sfruttate per diffondere sfiducia. Un incidente diventa occasione per accusare il governo di non saper proteggere i cittadini. Una minaccia anonima alimenta sospetti e ricostruzioni contraddittorie. Il dibattito politico si polarizza, mentre l’origine dell’episodio resta incerta. La manipolazione della paura può ottenere risultati anche senza una sofisticata operazione di intelligence.
Per Mosca, il vantaggio strategico sarebbe evidente. La Russia affronta una lunga guerra contro l’Ucraina, mentre la capacità di resistenza di Kyiv dipende anche dagli aiuti occidentali. Ogni divisione tra gli alleati, ogni rallentamento delle forniture, ogni crescita della sfiducia nei confronti delle istituzioni europee può favorire gli interessi russi. Le operazioni ibride consentono di esercitare questa pressione senza arrivare necessariamente a uno scontro militare diretto con la NATO. Il rischio di escalation rimane, ma la difficoltà di attribuire le singole azioni complica le decisioni degli Stati coinvolti.
L’Italia ha comunque rafforzato negli ultimi anni le proprie difese, anche attraverso l’attività dell’Agenzia per la cybersicurezza nazionale e gli obblighi di sicurezza imposti a un numero crescente di organizzazioni. La protezione tecnica, però, rappresenta soltanto una parte della risposta. Occorrono procedure condivise, sistemi di allerta rapidi, capacità investigative, cooperazione europea e una maggiore preparazione delle amministrazioni. Servono soprattutto decisioni proporzionate alla gravità delle minacce, perché reagire in maniera indiscriminata significa talvolta produrre proprio il disordine che si vorrebbe impedire.
La sfida riguarda infine la qualità dell’informazione pubblica. Attribuire automaticamente alla Russia ogni episodio sospetto rischia di rafforzare il clima di allarme e confusione. Ignorare le operazioni russe già documentate sarebbe altrettanto pericoloso. La sicurezza nazionale richiede prove, capacità di analisi e una distinzione rigorosa tra fatti accertati e ipotesi investigative. Una società che vede nemici ovunque può diventare vulnerabile quanto una società che si rifiuta di riconoscerli.
La guerra ibrida punta a trasformare la normalità in una condizione permanente di emergenza. La risposta più efficace non consiste nel vivere continuamente in stato d’allarme, ma nel costruire istituzioni capaci di riconoscere le minacce, intervenire quando necessario e mantenere funzionanti i servizi pubblici. Perché la prima vittoria di chi vuole destabilizzare un Paese arriva quando riesce a convincerlo che non è più al sicuro nemmeno nella propria vita quotidiana.