

La guerra ibrida contro l’Europa potrebbe essere entrata in una fase ancora più pericolosa. Non servono necessariamente carri armati, missili o bombardamenti per mettere in difficoltà un Paese. Possono bastare migliaia di email minatorie, un sistema informatico violato, un drone carico di esplosivo vicino a una pista aeroportuale. Gli episodi che si stanno moltiplicando nel continente dimostrano quanto sia diventato semplice colpire il funzionamento delle società moderne. E soprattutto quanto possa essere difficile rispondere a un’aggressione quando non si riesce immediatamente a identificarne il responsabile o a stabilire se sia stato superato il confine tra sabotaggio e guerra vera e propria.
Gli allarmi bomba nelle scuole italiane, gli attacchi informatici alle infrastrutture francesi e le operazioni clandestine attribuite alla Russia raccontano un fenomeno più vasto, nel quale si muovono attori diversi, con obiettivi e responsabilità che non devono essere confusi. Mosca è accusata ufficialmente dall’Unione europea di condurre una campagna sistematica di destabilizzazione, mentre la Francia ha individuato nei Guardiani della Rivoluzione iraniani i responsabili di un grave sabotaggio informatico. La minaccia non è soltanto ciò che è già accaduto, ma ciò che potrebbe accadere se operazioni sempre più sofisticate prendessero di mira ospedali, reti elettriche, acquedotti o trasporti. L’Europa sta imparando a resistere. Molto meno chiaro è se abbia imparato a scoraggiare chi la colpisce.
Dalle scuole ai supermercati, la nuova guerra colpisce la vita quotidiana
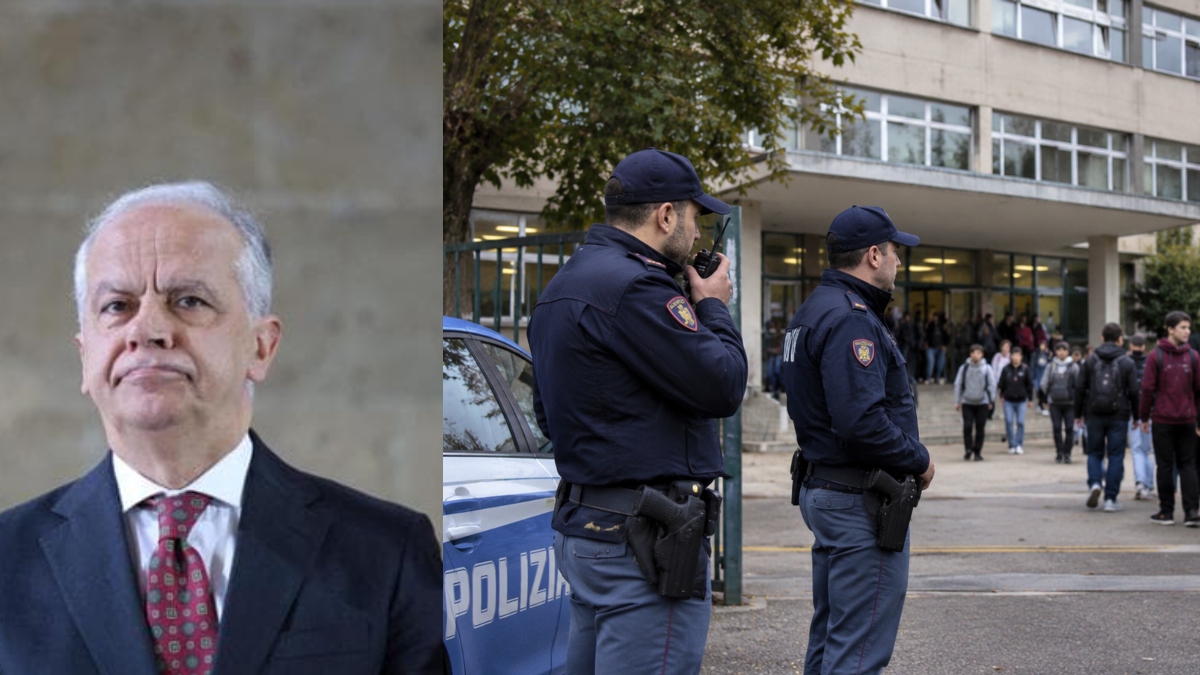
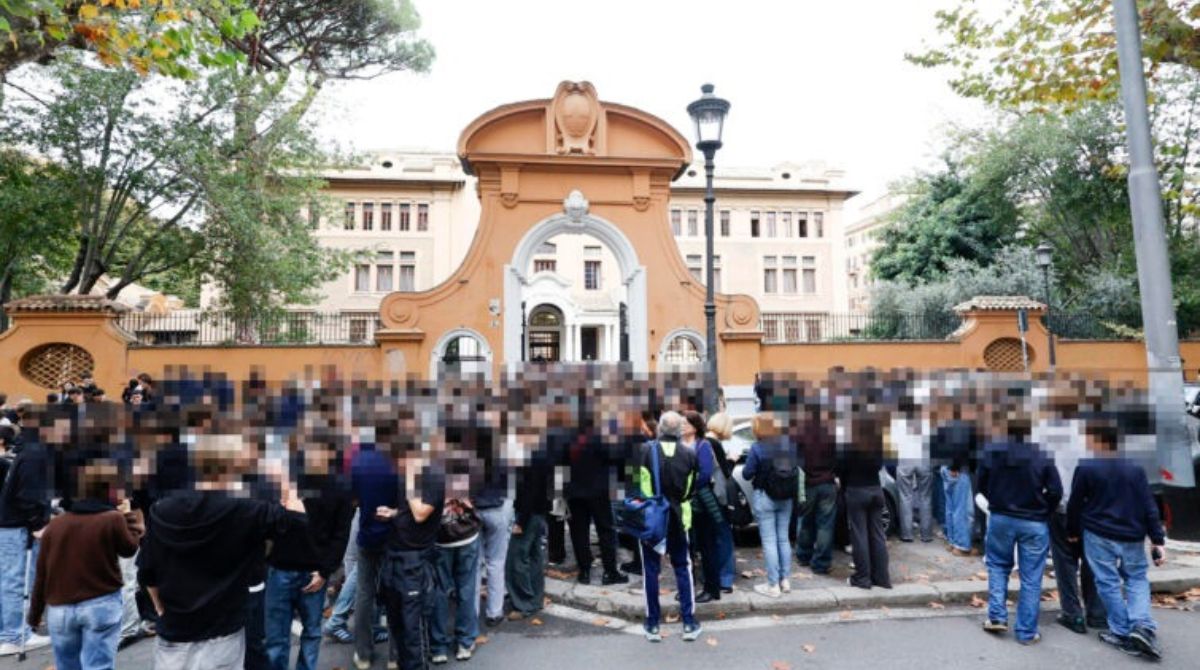
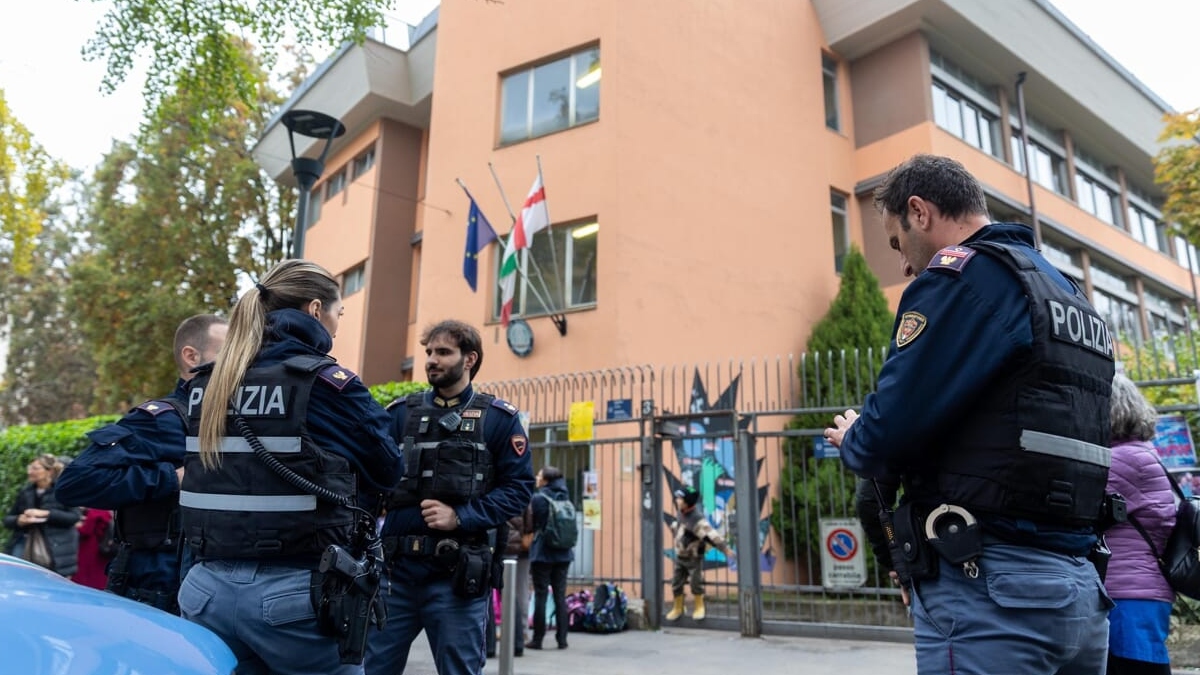
L’Italia ha sperimentato negli ultimi giorni una delle manifestazioni più inquietanti di questa nuova forma di destabilizzazione. L’11 e il 12 novembre, migliaia di istituti scolastici sono stati raggiunti da messaggi che annunciavano la presenza di ordigni esplosivi. Le minacce, firmate da un sedicente Mikhail Andropov, hanno provocato evacuazioni, controlli delle forze dell’ordine, interruzioni delle lezioni e preoccupazione tra le famiglie. Una sequenza di episodi che ha reso evidente un meccanismo elementare: per creare un’emergenza nazionale non è sempre necessario provocare danni materiali. A volte è sufficiente convincere migliaia di persone che quei danni stiano per verificarsi.
Il 12 novembre, secondo i dati diffusi da Palazzo Chigi e riportati dall’ANSA, le minacce hanno raggiunto circa 3.788 scuole, ma soltanto 77 sono state evacuate. In 36 istituti le lezioni sono riprese già nella stessa mattinata. La differenza rispetto al giorno precedente è stata determinata dalle nuove indicazioni del governo: non procedere automaticamente allo sgombero in presenza di email massive, salvo l’emergere di elementi concreti di pericolo. Una scelta che ha permesso di contenere l’effetto delle intimidazioni senza rinunciare ai controlli di sicurezza e alla possibilità, per i prefetti, di ordinare evacuazioni quando necessarie.
La vicenda rappresenta un esempio di difesa efficace contro un’operazione di disturbo. Ridurre la capacità di provocare caos significa sottrarre agli autori delle minacce il risultato immediato che cercano. Ma resta un problema decisivo: individuare chi abbia organizzato l’invio dei messaggi e con quali finalità. Al momento non esistono prove pubbliche sufficienti per attribuire gli allarmi nelle scuole italiane alla Russia. Le firme utilizzate, i riferimenti a gruppi estremisti e la provenienza apparente degli indirizzi elettronici non consentono di identificare una regia. Potrebbero esserci organizzazioni strutturate, singoli criminali o emulatori. Confondere i sospetti con le prove renderebbe meno credibile qualsiasi risposta.
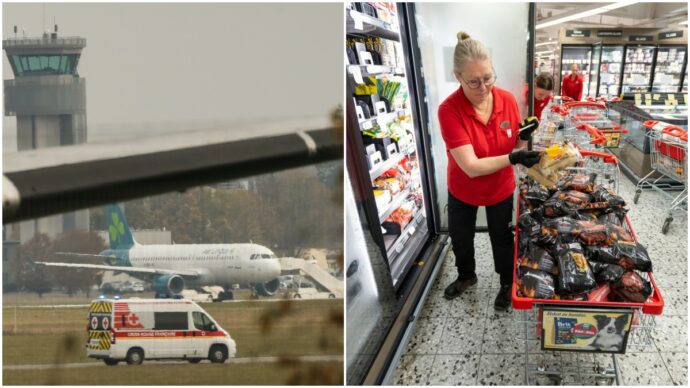
Ben più grave, per le conseguenze materiali e per la responsabilità individuata dalle autorità, è quanto accaduto in Francia nell’ottobre scorso. Un’operazione informatica ha compromesso i sistemi di refrigerazione di circa 700 siti della grande distribuzione. Gli aggressori sono riusciti a modificare a distanza i parametri di funzionamento degli impianti, provocando il deterioramento delle merci e, secondo gli investigatori francesi, almeno 15 principi d’incendio. Sono stati coinvolti anche operatori dell’industria alimentare, mentre altri tentativi hanno preso di mira apparecchiature utilizzate in piccoli impianti idroelettrici. Un sabotaggio che ha trasformato normali strumenti di controllo industriale in potenziali fonti di danno.
La Direzione generale della sicurezza interna francese ha attribuito l’operazione all’unità informatica Shahid Kaveh, collegata ai Guardiani della Rivoluzione iraniani. L’attribuzione è stata fondata sull’analisi delle infrastrutture digitali utilizzate, degli strumenti impiegati e delle tracce lasciate dagli aggressori. La Procura di Parigi ha inoltre aperto un procedimento giudiziario, chiedendo mandati d’arresto internazionali nei confronti di alcuni componenti del gruppo. Le autorità francesi hanno ricostruito anche precedenti operazioni contro interessi nazionali, comprese attività ostili rivolte a Charlie Hebdo e tentativi di manipolare sistemi pubblicitari durante le Olimpiadi di Parigi del 2024.
La vicenda francese dimostra perché gli attacchi informatici non possano più essere considerati soltanto un problema di computer e dati personali. Quando il software controlla macchinari fisici, alterarne il funzionamento significa poter produrre effetti concreti. Un frigorifero industriale può perdere la capacità di conservare gli alimenti, un impianto può surriscaldarsi, una struttura produttiva può interrompere le attività. Le stesse tecnologie di controllo sono presenti in numerose infrastrutture essenziali. Non significa che tutti questi sistemi siano ugualmente vulnerabili, ma che la protezione informatica è diventata una componente indispensabile della sicurezza materiale delle persone.
La Germania ha già conosciuto un episodio nel quale il rischio di una tragedia è stato particolarmente evidente. Il 4 agosto 2026, nell’area dell’aeroporto di Lipsia/Halle, è stato individuato un drone dotato di esplosivo, nell’ambito di un tentativo di attacco contro uno scalo importante anche per i collegamenti logistici con l’Ucraina. Il governo tedesco ha attribuito ufficialmente la responsabilità alla Russia il 1° settembre, sulla base di elementi investigativi, caratteristiche operative e informazioni di intelligence. Si tratta di un’attribuzione politica formalizzata da Berlino, mentre le indagini penali hanno continuato il loro percorso autonomo.
L’episodio di Lipsia mostra una differenza fondamentale rispetto agli allarmi nelle scuole. Nel primo caso, un’operazione potenzialmente letale e una responsabilità attribuita ufficialmente a uno Stato; nel secondo, una campagna intimidatoria di cui non è stata pubblicamente accertata la matrice. Sono situazioni diverse, che richiedono risposte differenti. Eppure entrambe dimostrano come la sicurezza europea sia oggi esposta a minacce che attraversano i confini nazionali, combinano tecnologie facilmente accessibili e possono coinvolgere obiettivi civili senza assumere la forma di un’offensiva militare convenzionale.
Perché difendersi non basta più: il problema della deterrenza europea
La Russia occupa una posizione centrale in questo scenario. Dall’invasione dell’Ucraina del febbraio 2022, i servizi di sicurezza europei hanno registrato un aumento delle operazioni clandestine e dei sabotaggi sospettati di essere collegati a Mosca. Incendi dolosi, danneggiamenti alle infrastrutture, attività di spionaggio, cyberattacchi e tentativi di interferenza nelle società occidentali hanno contribuito a creare un clima di insicurezza permanente. Non tutte le vicende sono state chiarite giudiziariamente, ma la dimensione complessiva della minaccia viene riconosciuta apertamente dalle istituzioni europee e atlantiche.
Il meccanismo è particolarmente insidioso perché consente di agire sotto la soglia che normalmente farebbe scattare una risposta militare. Un sabotaggio ferroviario può apparire come un episodio criminale, un incendio come un incidente, un attacco informatico come l’azione di una banda di hacker. Quando emergono elementi che indicano una responsabilità statale, possono essere trascorsi mesi. Nel frattempo gli aggressori hanno ottenuto un risultato: provocare danni e costringere le autorità a impiegare risorse, mantenendo un margine di incertezza che rende più difficile una reazione collettiva.
Un’analisi pubblicata nel settembre 2026 dall’European Policy Centre, firmata da Juraj Majcin e Jannik Hartmann, individua proprio in questa dinamica uno dei punti più deboli della risposta occidentale. Gli autori ricordano come gli episodi di incendio doloso e sabotaggio collegati a Mosca, secondo le ricostruzioni disponibili, siano passati da due nel 2022 a dodici nel 2023 e trentaquattro nel 2024. La crescita non dimostra automaticamente che ogni operazione successiva sia riconducibile alla stessa strategia, ma conferma un cambiamento di dimensioni e aggressività che le autorità europee devono affrontare.
Secondo i due ricercatori, la strategia occidentale si è concentrata soprattutto sulla cosiddetta deterrence by denial, cioè sulla capacità di rendere gli attacchi inefficaci o meno dannosi. Rafforzare le difese informatiche, proteggere i sistemi industriali, migliorare i controlli aeroportuali, preparare procedure di emergenza. Sono misure necessarie, che riducono la vulnerabilità delle società democratiche. Ma un avversario può continuare a tentare nuove operazioni, cambiando bersagli e strumenti, se ritiene che anche un eventuale fallimento comporterà conseguenze limitate per chi ha organizzato l’aggressione.
La seconda componente, sulla quale gli studiosi chiedono maggiore attenzione, è la deterrence by punishment: la capacità di imporre costi concreti al responsabile di un attacco. Non significa bombardare un Paese per un’intrusione informatica o rispondere a un sabotaggio contro infrastrutture civili colpendo altre infrastrutture civili. Significa costruire un sistema di conseguenze politiche, economiche, diplomatiche e, nei limiti consentiti dal diritto, operative. L’obiettivo è modificare il calcolo dell’avversario, convincendolo che i possibili vantaggi di una nuova aggressione potrebbero essere inferiori ai danni che ne deriverebbero.
L’Unione europea non è rimasta immobile. L’8 ottobre scorso il Consiglio dell’UE ha prorogato fino al 9 ottobre 2027 le sanzioni rivolte ai responsabili delle attività di destabilizzazione russe. Il regime specifico riguarda 80 persone e 20 entità, sottoposte a misure che comprendono il congelamento dei beni e, per le persone fisiche, il divieto di ingresso nel territorio europeo. Bruxelles ha inoltre ampliato nel tempo gli strumenti disponibili per colpire le reti economiche e operative che rendono possibili le azioni ostili. Sarebbe dunque inesatto affermare che l’Europa non abbia reagito.
La questione è se le reazioni abbiano prodotto un effetto deterrente sufficiente. Sanzionare individui e organizzazioni coinvolti nei sabotaggi è importante, ma può non bastare quando gli apparati responsabili dispongono di nuove risorse, intermediari e possibilità di reclutamento. Le democrazie devono inoltre fare i conti con un ostacolo strutturale: intelligence, polizia, diplomazia e forze armate rispondono a ordinamenti nazionali differenti. L’Unione europea può concordare una linea comune, ma non dispone di un unico servizio segreto o di un apparato operativo capace di intervenire autonomamente in ogni circostanza.
Il problema è particolarmente delicato per la NATO. L’articolo 5 del Trattato atlantico stabilisce il principio della difesa collettiva, ma non ogni operazione ostile costituisce automaticamente un attacco armato tale da attivarne l’applicazione. Proprio questa zona grigia offre spazio a sabotaggi, provocazioni e interferenze. Un avversario può tentare di ottenere vantaggi progressivi senza superare apertamente la soglia di uno scontro militare. La risposta, secondo Majcin e Hartmann, dovrebbe concentrarsi soprattutto sulle azioni capaci di provocare vittime, facendo comprendere che attacchi di quella gravità avrebbero conseguenze coordinate.
Anche l’Italia ha cominciato a ragionare sulla necessità di una strategia più attiva. Il 17 novembre 2025 il ministro della Difesa Guido Crosetto ha presentato al Consiglio supremo di difesa il documento Il contrasto alla guerra ibrida: una strategia attiva. Tra le proposte figurano la definizione di uno spazio informatico di interesse nazionale, la creazione di capacità cyber civili e militari, una riserva di specialisti e nuovi strumenti di coordinamento. Il documento riconosce inoltre che la minaccia non riguarda soltanto la difesa militare, ma investe energia, comunicazioni, economia, istituzioni e coesione sociale.
A quasi un anno di distanza, gli avvenimenti delle ultime settimane rendono evidente l’importanza di trasformare queste indicazioni in capacità operative. La risposta agli allarmi nelle scuole mostra che procedure chiare possono contenere efficacemente un’emergenza. La protezione delle infrastrutture informatiche richiede però investimenti continui, personale specializzato e collaborazione fra soggetti pubblici e privati. Una rete elettrica, un aeroporto o un sistema ospedaliero non possono essere protetti soltanto attraverso circolari amministrative. Servono prevenzione, esercitazioni, intelligence e capacità di intervenire rapidamente quando un attacco è già in corso.
Esiste poi un problema meno visibile, ma altrettanto importante: il rapporto tra sicurezza e fiducia pubblica. Una campagna di destabilizzazione può produrre effetti anche senza riuscire a colpire materialmente un’infrastruttura. La diffusione continua di allarmi, indiscrezioni e notizie difficili da verificare rischia di alimentare la convinzione che le istituzioni non siano in grado di proteggere i cittadini. La comunicazione diventa quindi parte della difesa. Le autorità devono evitare sia di minimizzare pericoli concreti sia di trasformare ogni episodio sospetto nella prova di un complotto internazionale. Un’attribuzione sbagliata sarebbe un regalo agli stessi aggressori.
La difficoltà maggiore emerge guardando alle conseguenze di un eventuale salto di qualità. Finora molte operazioni hanno provocato danni contenuti, disservizi o situazioni di pericolo fortunatamente circoscritte. Ma i sistemi industriali e le infrastrutture europee sono interconnessi in misura crescente. Un sabotaggio ben progettato potrebbe produrre effetti a catena, interrompendo attività dalle quali dipendono migliaia di persone. In un ospedale, in una rete di distribuzione elettrica o in un grande nodo ferroviario, un’interruzione prolungata potrebbe trasformare un problema tecnico in un’emergenza di sicurezza pubblica.
Non esistono elementi per sostenere che una simile operazione sia imminente o che vi sia già un piano coordinato per realizzarla. Il rischio, tuttavia, viene preso sul serio dagli esperti proprio perché le capacità tecnologiche necessarie sono sempre più diffuse. Le aggressioni contro i sistemi francesi dimostrano che un attacco informatico può provocare incendi; quanto accaduto a Lipsia dimostra che un sabotaggio può avvicinarsi concretamente alla possibilità di causare vittime. Il passaggio da un’operazione dimostrativa a una tragedia potrebbe dipendere dalla scelta dell’obiettivo, dalla preparazione degli aggressori o da circostanze non previste.
Per impedire questa escalation, l’Europa deve affrontare due esigenze che non possono essere separate. La prima consiste nel rafforzare ulteriormente la protezione dei servizi essenziali e la capacità delle società di continuare a funzionare durante una crisi. La seconda riguarda la credibilità delle conseguenze previste per gli attacchi più gravi. Le contromisure devono essere fondate su attribuzioni solide, rispettare il diritto internazionale ed evitare reazioni sproporzionate. Ma devono anche essere sufficientemente concrete da impedire che la prudenza venga interpretata come impossibilità di reagire.
Il pericolo più sottovalutato è probabilmente l’assuefazione. Quando minacce, sabotaggi e intrusioni informatiche diventano eventi ricorrenti, possono finire per essere considerati una componente inevitabile della vita europea. Ogni episodio viene affrontato singolarmente, mentre l’effetto complessivo rischia di sfuggire: una lenta erosione della sicurezza, della fiducia e della capacità di risposta. La guerra ibrida può prosperare proprio in questa normalizzazione dell’emergenza, perché consente di accumulare conseguenze senza provocare necessariamente una reazione proporzionata alla loro dimensione complessiva.
L’Europa possiede strumenti economici, tecnologici, diplomatici e militari considerevoli. Possiede anche istituzioni democratiche che impongono limiti precisi all’esercizio del potere, soprattutto quando si tratta di rispondere a operazioni clandestine. Questi limiti non rappresentano una debolezza da cancellare, ma una condizione da rispettare nel costruire una deterrenza credibile. La sfida consiste nel trovare una strategia capace di unire sicurezza e Stato di diritto, evitando sia l’immobilismo sia una spirale incontrollata di rappresaglie.
Le scuole italiane hanno mostrato che si può impedire a migliaia di messaggi minatori di paralizzare il sistema educativo. La Francia ha dimostrato che è possibile individuare pubblicamente i responsabili di un sabotaggio informatico e avviare un’azione giudiziaria. La Germania ha attribuito alla Russia un tentativo di attacco particolarmente grave, assumendosi la responsabilità politica di quella valutazione. Sono risposte differenti, ma indicano una direzione: riconoscere la minaccia, limitarne gli effetti e cercare di attribuirne le responsabilità.
Resta il passaggio decisivo. Le società europee hanno imparato a convivere con attacchi che fino a pochi anni fa sarebbero sembrati eccezionali. Ma la capacità di sopportare un danno non coincide con quella di impedire che venga ripetuto. Il rischio non è soltanto che il prossimo sabotaggio sia più sofisticato o più distruttivo. È che arrivi dopo una lunga sequenza di segnali sottovalutati, quando le possibilità di prevenirlo saranno già diminuite. La deterrenza deve funzionare prima che si verifichi una tragedia. Dopo, anche la risposta più dura potrebbe arrivare troppo tardi.