

L’ondata di attacchi hacker ai sistemi di refrigerazione commerciale arriva anche in Italia e accende l’attenzione del governo sulla sicurezza informatica della filiera alimentare. Dopo gli episodi registrati in diversi Paesi europei, anche alcune aziende italiane hanno segnalato anomalie e intrusioni nei sistemi di controllo degli impianti frigoriferi. Nel mirino degli hacker sono finiti supermercati, imprese della ristorazione collettiva e aziende specializzate nella produzione di alimenti surgelati.
Per fare il punto sulla situazione è stata convocata una riunione a Palazzo Chigi, in programma oggi, martedì 3 novembre, alle 11.30. A coordinare l’incontro sarà il sottosegretario alla presidenza del Consiglio Alfredo Mantovano. Sono attesi il direttore dell’Agenzia per la Cybersicurezza nazionale (Acn) e i vertici delle Agenzie di intelligence, chiamati a valutare la portata degli attacchi e le possibili conseguenze per le infrastrutture tecnologiche del settore alimentare.
Leggi anche: Attacco hacker ai supermercati, frigoriferi in tilt: “È tutto da buttare!”
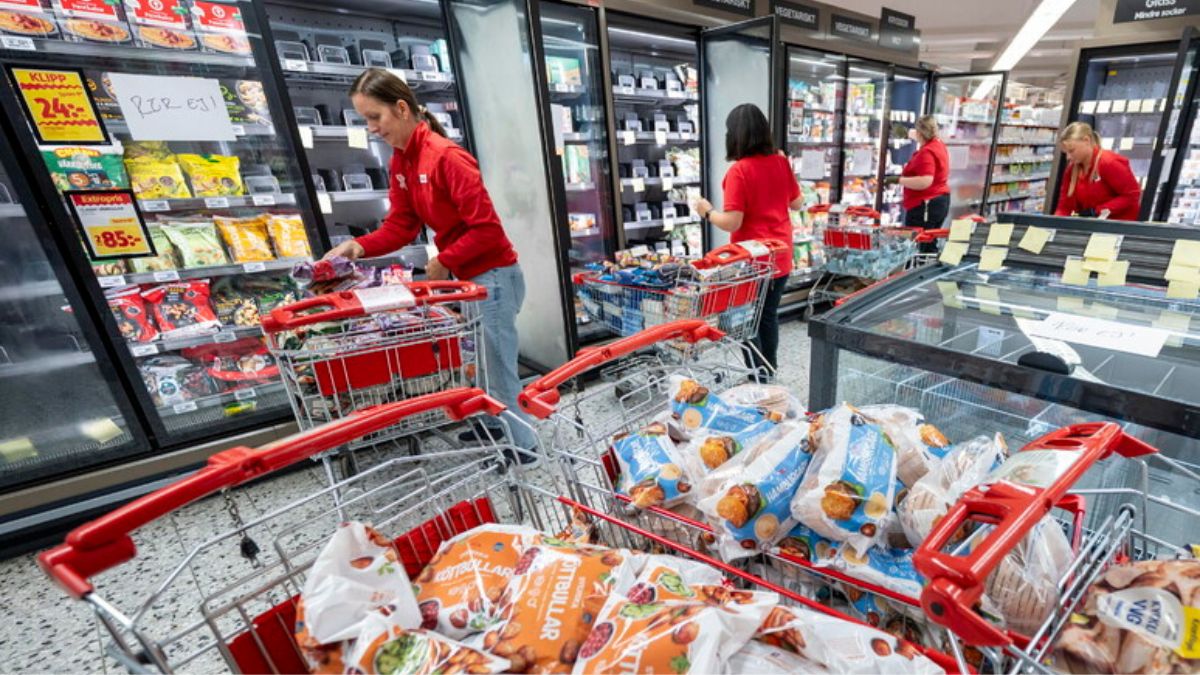
Attacchi hacker nei supermercati, coinvolti anche punti vendita Coop in Sicilia
Le segnalazioni italiane riguardano diverse realtà imprenditoriali. In Sicilia sono stati registrati problemi in sei punti vendita, mentre altri episodi hanno interessato un’azienda toscana attiva nella ristorazione collettiva e un’impresa dell’Emilia Romagna impegnata nella produzione di surgelati.
La conferma di un attacco informatico ad alcuni supermercati è arrivata da Giuseppe Spadaro, direttore generale del gruppo Coop Radenza, che gestisce punti vendita a marchio Coop in Sicilia. Secondo quanto riferito, almeno quattro supermercati sarebbero stati interessati da intrusioni informatiche.
L’azienda ha precisato che la situazione è sotto controllo e che il problema è stato circoscritto. Sono stati inoltre avviati i protocolli previsti per la gestione degli incidenti informatici, coinvolgendo anche l’Agenzia per la Cybersicurezza nazionale.
Da Coop è arrivata una precisazione relativa agli episodi siciliani. Alcuni dei punti vendita coinvolti appartengono infatti a una catena che utilizza il marchio attraverso un rapporto di franchising e non rientrano nella rete gestita direttamente dal gruppo.
La struttura interna di Coop, composta da professionisti specializzati nella progettazione e nella gestione dei punti vendita, sta comunque monitorando i sistemi di controllo della rete commerciale. L’obiettivo è verificare eventuali anomalie negli impianti di refrigerazione e individuare tempestivamente possibili criticità.
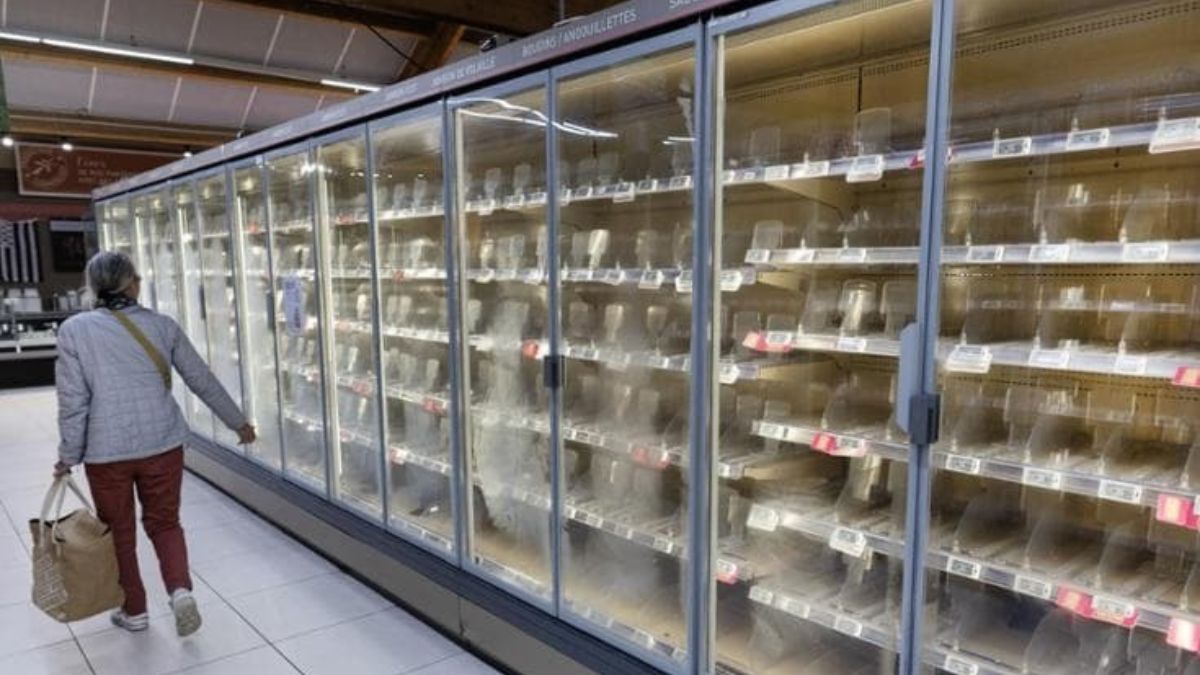
L’allarme in Europa e il rischio per la catena del freddo
Gli episodi italiani si inseriscono in un quadro più ampio, che nelle ultime settimane ha interessato diversi Paesi europei. Segnalazioni di attacchi ai sistemi di refrigerazione sono arrivate da Belgio, Svezia, Lussemburgo, Paesi Bassi, Finlandia, Irlanda ed Estonia.
Le intrusioni informatiche avrebbero consentito agli aggressori di modificare da remoto le temperature degli impianti frigoriferi. In alcuni casi, i sistemi sarebbero arrivati a registrare temperature fino a 50 gradi, con possibili ripercussioni sulla conservazione degli alimenti e sul funzionamento delle strutture commerciali.
Il bersaglio è rappresentato dai sistemi tecnologici che regolano la cosiddetta catena del freddo, un’infrastruttura essenziale per supermercati, magazzini, aziende alimentari e operatori della distribuzione. La compromissione dei dispositivi di controllo può infatti interferire con la gestione degli impianti e creare problemi nella conservazione dei prodotti deperibili.
L’allerta dell’Agenzia per la Cybersicurezza nazionale
Di fronte alla diffusione degli attacchi, l’Agenzia per la Cybersicurezza nazionale ha attivato un’attività di monitoraggio e ha diramato un’allerta rivolta agli operatori della grande distribuzione, della logistica alimentare e dell’intera filiera del freddo.
L’indicazione alle imprese è quella di verificare con urgenza l’eventuale esposizione su Internet dei sistemi di controllo e degli strumenti utilizzati per la teleassistenza. L’Agenzia raccomanda inoltre di isolare questi dispositivi dalle reti aziendali, riducendo così il rischio che un’intrusione possa propagarsi ad altri sistemi informatici.
Tra le misure indicate figurano il rafforzamento degli accessi da remoto attraverso Vpn e autenticazione multifattore, la verifica degli account con privilegi amministrativi e l’aggiornamento dei dispositivi tecnologici che non ricevono più il supporto dei produttori.
L’Acn ha inoltre fornito un primo quadro degli incidenti individuati in Italia. L’Agenzia ha ricevuto una notifica Nis relativa a un attacco informatico ai danni di un’azienda toscana operante nella ristorazione collettiva. È stato inoltre rilevato un ulteriore episodio, non ancora notificato, che ha interessato un’impresa emiliana specializzata nella produzione di surgelati.
I controlli sono stati intensificati per individuare eventuali ulteriori intrusioni e verificare se altre aziende della filiera alimentare siano state coinvolte.
Il Copasir pronto a chiedere chiarimenti al governo
La vicenda è arrivata anche all’attenzione del Copasir, il Comitato parlamentare per la sicurezza della Repubblica, che si prepara a chiedere al governo informazioni aggiornate sugli attacchi informatici contro i sistemi di refrigerazione.
Un primo momento di approfondimento è previsto per mercoledì 4 novembre, quando il Comitato si riunirà alle 14 per l’audizione del direttore dell’Agenzia informazioni per la sicurezza interna (Aisi), Bruno Valensise. L’incontro potrebbe diventare l’occasione per affrontare anche il tema delle intrusioni che stanno interessando gli operatori della catena del freddo in Europa.
Un secondo appuntamento è già fissato per giovedì 5 novembre alle 13.30, quando davanti al Copasir sarà ascoltato il direttore generale dell’Agenzia per la Cybersicurezza nazionale, Andrea Quacivi.
L’audizione consentirà di acquisire ulteriori elementi sull’estensione degli attacchi, sulle verifiche condotte finora e sulle misure adottate per proteggere le infrastrutture tecnologiche delle aziende coinvolte.
Il vertice convocato a Palazzo Chigi e gli approfondimenti parlamentari delineano quindi un fronte istituzionale impegnato a seguire l’evoluzione della vicenda. Al centro dell’attenzione c’è la sicurezza dei sistemi di refrigerazione commerciale, un settore strategico per la distribuzione alimentare e particolarmente esposto alle conseguenze di eventuali compromissioni informatiche.